لماذا تعمل أتمتة الحسابات الدائنة بشكل أفضل مع فحص الاحتيال
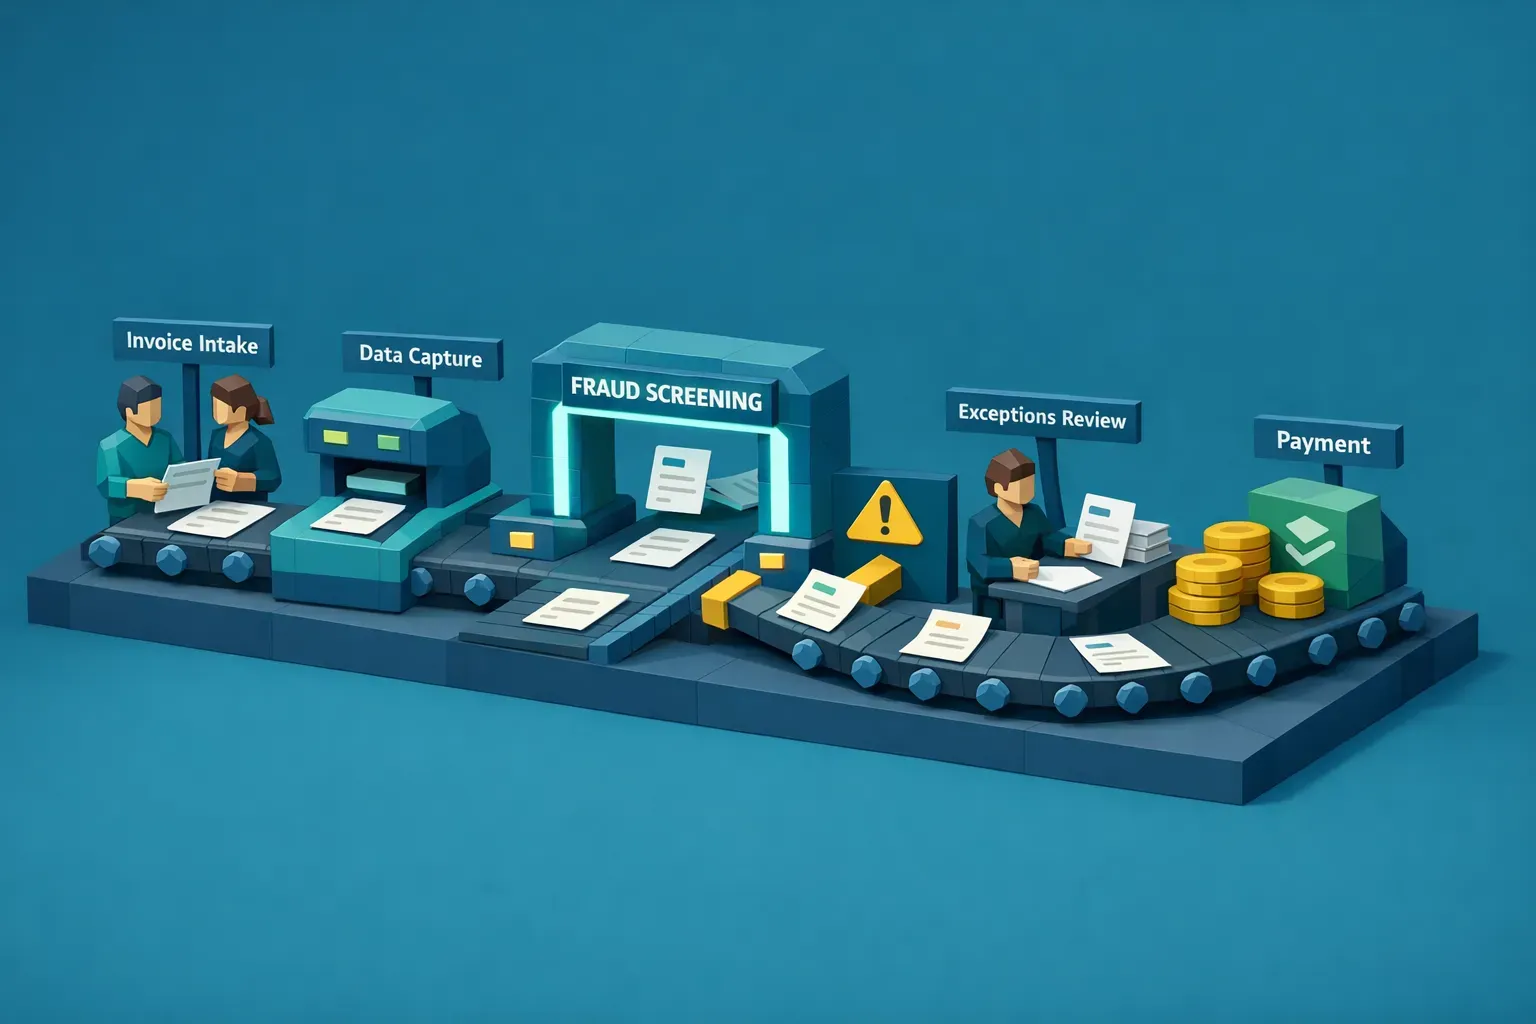
يمكن أن تكون أتمتة الحسابات الدائنة مكسبًا كبيرًا لفرق المالية: دورات أسرع، وتدخلات يدوية أقل، وترميز متسق، ومسارات تدقيق أنظف. المشكلة أن الأتمتة تزيد الإنتاجية أيضًا، وقد تضخّم الإنتاجية الاحتيال حين لا يتحقق سير العمل من أصالة صورة الفاتورة أو ملف PDF.
إذا كانت منظومة الحسابات الدائنة لديك قادرة على الاستلام والاستخراج والتوجيه والاعتماد والدفع خلال ساعات، فبإمكان فاتورة جرى التلاعب بها أو مولّدة بالذكاء الاصطناعي أن تتحرك بالسرعة نفسها. وأكثر الفرق صلابة تضيف فحص الاحتيال كطبقة ضبط مخصصة داخل أتمتة الحسابات الدائنة، فتبقى المعالجة المباشرة سريعة بينما تُوقف المستندات الخطرة مبكرًا مدعومة بالأدلة.
ما الذي تشمله "أتمتة الحسابات الدائنة" عادةً (وما لا تشمله)
تجمع معظم برامج أتمتة الحسابات الدائنة بين عدة قدرات:
- التقاط الفواتير (استقبال البريد الإلكتروني، ورفع الملفات عبر بوابة المورّدين، وEDI، وOCR لملفات PDF)
- استخراج البيانات والتحقق منها (اسم المورّد، والإجماليات، والضريبة، والبيانات المصرفية)
- توجيه سير العمل (الموافقات، وترميز مراكز التكلفة، والاستثناءات)
- المزامنة مع نظام ERP (الترحيل، وإنشاء مقترحات الدفع)
- تنفيذ الدفع (ACH، والحوالات، والشيكات، والبطاقات الافتراضية)
- المراقبة (لوحات المعلومات، وإدارة قوائم الانتظار، وسجلات التدقيق)
صُممت هذه الأنظمة لتحريك الحقول المهيكلة عبر العملية بكفاءة.
أما ما لا تجيده عادةً فهو الإجابة عن سؤال مختلف:
هل هذا المستند أصلي، أم عدّله أحدهم (رقميًا أو ماديًا) ليحصل على الدفع؟
هذه الفجوة أهم في 2026 مما كانت قبل بضع سنوات، لأن التلاعب بالفواتير أصبح أسهل. فتحرير الصور الأساسي شائع، وأصبحت المستندات المولّدة بالذكاء الاصطناعي في متناول غير التقنيين.
لماذا قد تزيد الأتمتة التعرض لاحتيال الحسابات الدائنة
الأتمتة تقلل الاحتكاك. والمحتالون يستفيدون من تقليل الاحتكاك أيضًا.
تميل أنماط الإخفاق الشائعة في أتمتة الحسابات الدائنة إلى التجمع حول عدة نقاط.
الاستلام "نظيف"، لكن المستند ليس كذلك
يستطيع OCR استخراج حقول معقولة من فاتورة مزيفة لأن OCR ليس فحص أصالة. فقد تبدو الفاتورة الاصطناعية متماسكة وبها بنود واقعية، ومع ذلك تكون احتيالية.
يمكن تجاوز قواعد الموافقة بتعديلات صغيرة
إذا اعتمدت الموافقات على حدود أو مراكز تكلفة أو فئات مورّدين، فيمكن لتلاعبات صغيرة أن توجّه الفاتورة إلى مسار أقل احتكاكًا.
ومن الأمثلة:
- تغيير الإجمالي ليقع تحت حد الموافقة
- تعديل بيانات التحويل مع إبقاء بقية الفاتورة مألوفة
- استبدال هوية المورّد (الانتحال) مع الحفاظ على سمات التصميم
تتحول قوائم الاستثناءات إلى مخبأ
كثيرًا ما تنشئ أتمتة الحسابات الدائنة "فريق استثناءات" أصغر يعالج حالات عدم التطابق. وقد تتحمل هذه القوائم فوق طاقتها، مما يزيد احتمال اعتماد الفواتير بلا تدقيق لتصفية الأعمال المتراكمة.
بيئات بلا أوامر شراء أو بأوامر شراء ضعيفة أعلى مخاطرة بنيويًا
لا تستطيع مؤسسات كثيرة فرض عمليات أوامر شراء قوية (البناء، والعمليات متعددة المواقع، والتجميعات متعددة الكيانات، والشركات سريعة النمو، والأنظمة القديمة). وفي هذه البيئات تزداد أهمية أصالة الفاتورة لأن تغطية المطابقة الثنائية أو الثلاثية ناقصة.
تختلف الخبرة في القطاع، لكن Docklands AI يرى عادةً احتيالًا وتسربًا كبيرين في البيئات الخفيفة أوامر الشراء، بما في ذلك فواتير جرى التلاعب بها تجتاز فحوصات مستوى الحقول.
فحص الاحتيال: طبقة الضبط التي تفتقدها أتمتة الحسابات الدائنة
فحص الاحتيال (حين يُنفَّذ جيدًا) ليس "مزيدًا من القواعد". إنه التحقق من سلامة المستند.
ينبغي لطبقة فحص الاحتيال الحديثة أن تقيّم الفاتورة أو الإيصال نفسه، لا حقول النص المستخرجة فحسب. وهذا يعني عادةً الجمع بين عدة طرق:
- كشف تعديلات Photoshop والتلاعب (إشارات جنائية على مستوى الوحدات الضوئية)
- كشف المستندات المولّدة بالذكاء الاصطناعي (أنماط اصطناعية وعيوب التوليد)
- تحليل البيانات الوصفية جنائيًا (دلائل سجل التعديل وبصمات الجهاز والبرنامج عند توفرها)
- فحوصات الشذوذ الحسابي (البنود والضرائب والإجماليات ومنطق التقريب)
- كشف التلاعب المادي (مطبوعات أُعيد تصويرها وآثار القص واللصق)
- كشف التكرار وشبه التكرار (فواتير أُعيد استخدامها مع تعديلات طفيفة)
وهنا تتحسن أتمتة الحسابات الدائنة: تحتفظ بمزايا السرعة التي تمنحها الأتمتة وتضيف بوابة أصالة تلتقط أنواع الاحتيال التي يفوّتها OCR وقواعد سير العمل.
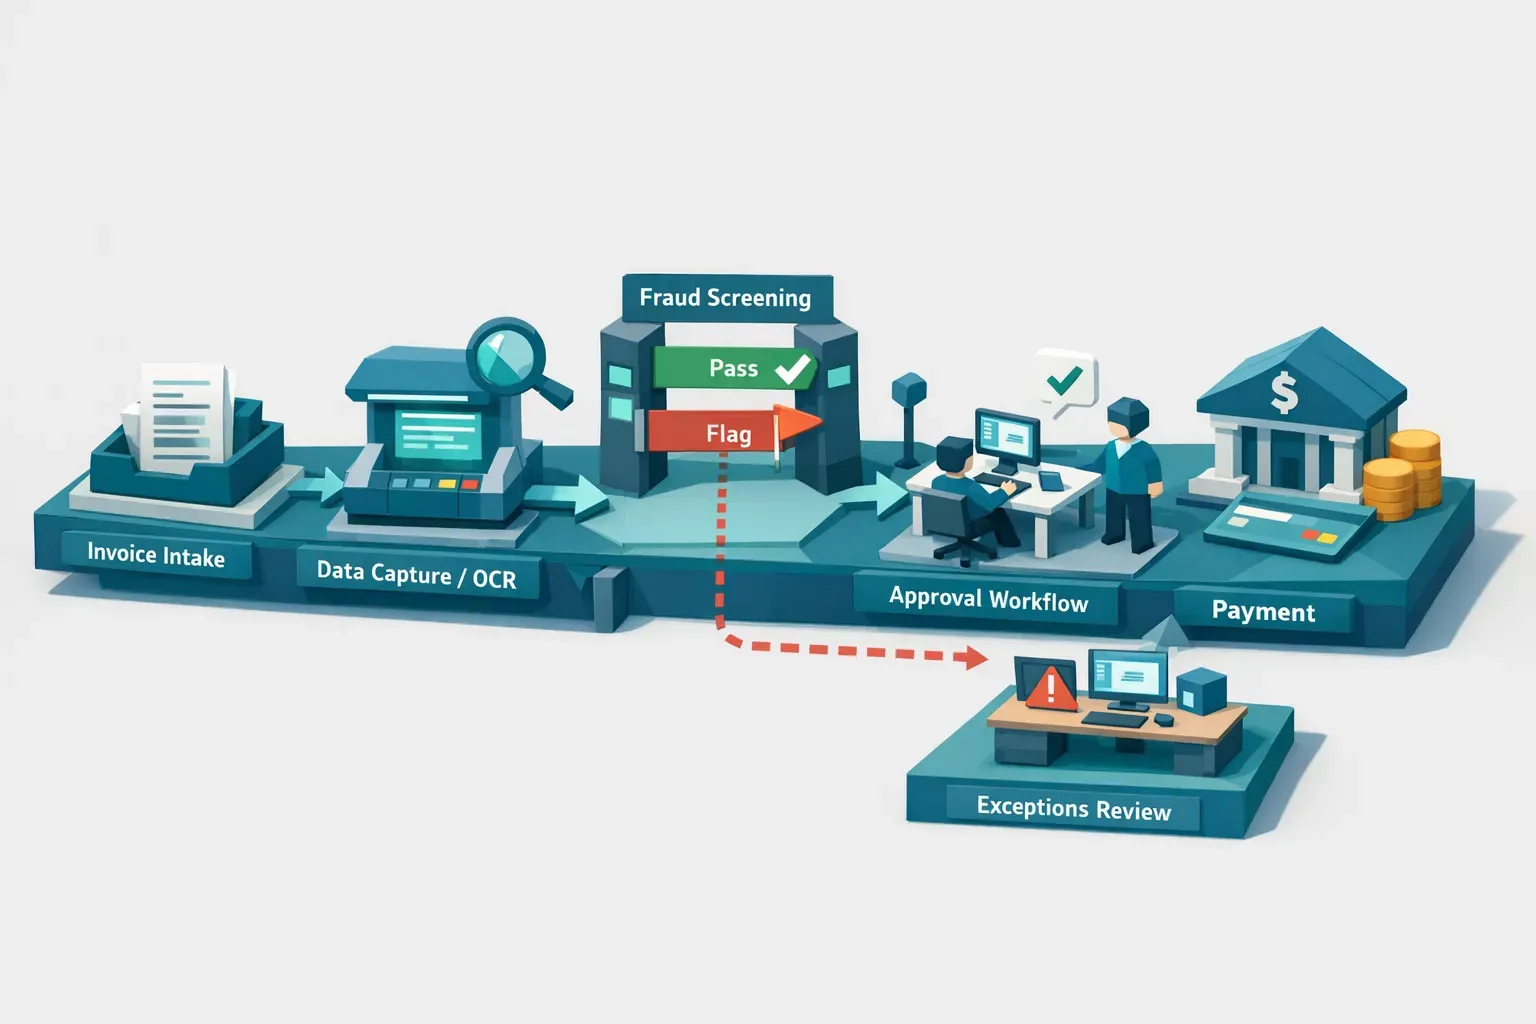
أين يندرج فحص الاحتيال في سير عمل أتمتة الحسابات الدائنة
تحقق معظم الفرق أفضل النتائج بالفحص المبكر، قبل الترحيل وقبل مقترحات الدفع.
التموضع الموصى به: مباشرة بعد الالتقاط وقبل الموافقة
افحص المستند فور وصوله (البريد الإلكتروني، أو البوابة، أو المسح الضوئي، أو EDI المحوّل إلى PDF). وهذا يتيح:
- إيقافًا أسرع، قبل أن تنتشر الفاتورة عبر الأنظمة
- توجيهًا أنظف للاستثناءات، لأن "السبب" مرتبط بالمستند
- تواصلًا أفضل مع المورّدين، لأنك تستطيع طرح أسئلة محددة
نموذج فرز عملي يُبقي الإنتاجية عالية
تريد سير عمل لا يحوّل كل فاتورة إلى مراجعة يدوية.
يبدو النموذج الشائع هكذا:
- درجة مخاطر منخفضة: واصل المعالجة المباشرة
- درجة مخاطر متوسطة: اسمح بالمعالجة، لكن اشترط خطوة مراجعة محددة
- درجة مخاطر عالية: ضع الفاتورة في الحجر واشترط مراجعة احتيال قبل الموافقة أو الدفع
بالنسبة إلى قادة الحسابات الدائنة، هذا هو هدف التصميم الأساسي: راجع أقل، واكتشف أكثر، لأن الفحص ينتج علامات مدعومة بالأدلة لا استثناءات عامة.
ما الذي تبحث عنه في فحص الاحتيال إذا كنت تدير أتمتة الحسابات الدائنة
إذا كانت لديك أتمتة للفواتير أصلًا، فأعطِ الأولوية لقدرات الفحص التي تكمل منظومتك بدلًا من أن تحل محلها.
1) تغطية المستند كاملًا، لا فحوصات الحقول فقط
يعيش الاحتيال غالبًا في أجزاء الفاتورة التي لا يتحقق منها نظامك، مثل عدم اتساق التنسيق أو استنساخ الخلفية أو تعديل مناطق البنود.
2) أدلة يمكنك التصرف بناءً عليها
ينبغي للنظام الجيد أن يعيد أكثر من نعم أو لا. ينبغي أن يعيد درجة مخاطر مع سبب وضع العلامة، ليعمل المراجعون أسرع ويستطيع فريق التدقيق الدفاع عن القرارات.
3) سرعة كافية لسير العمل الفعلي
إذا أضاف الفحص دقائق لكل فاتورة، فستتجاوزه الفرق. ابحث عن معالجة شبه فورية تناسب وتيرة الاستلام لديك.
4) تكامل يناسب واقع أتمتة الحسابات الدائنة
تحتاج معظم فرق الحسابات الدائنة إلى أنماط تقوم على API أولًا وعلى الأحداث:
- تكامل API وwebhook للتوجيه الفوري
- المعالجة الدفعية للأعمال المتراكمة الكبيرة أو الدورات الليلية
- دعم عدة مستخدمين ومشاريع (مفيد للحسابات الدائنة متعددة الكيانات)
5) أمان قوي وفصل بين المهام
عندما تُدخل نقطة ضبط جديدة، ينبغي أن تتوافق مع توقعات أمان المالية، بما في ذلك قدرات مثل 2FA وأنماط الوصول القائمة على الأدوار.
بُني Docklands AI خصيصًا حول فحص احتيال المستندات والمدفوعات للفواتير والإيصالات، بتحليل بالذكاء الاصطناعي وجنائي مصمم لرصد المستندات المتلاعب بها والمعدلة بـPhotoshop والمولّدة بالذكاء الاصطناعي قبل دفعها.
لماذا يحسّن سياق الدفع دقة فحص الاحتيال
من المشكلات الشائعة في فحوصات "هل هذه الصورة حقيقية" أنها قد تكون عامة أكثر من اللازم. واحتيال الحسابات الدائنة نادرًا ما يكون مشكلة بصرية فقط.
يعزز Docklands AI الكشف باستخدام معلومات الدفع في مطالبة أو مصروف أو دفعة لبناء صورة أعمق عن الاحتيال، مما قد يقلل الإيجابيات الكاذبة ويركّز المراجعين على الفواتير المهمة.
وهذا مهم في أتمتة الحسابات الدائنة لأن الإيجابيات الكاذبة تخلق عبئًا تشغيليًا. وأفضل ضوابط الاحتيال هو الذي تبقيه فرقك قيد التشغيل.
نموذج التشغيل: من يراجع العلامات، وكيف تتجنب الاختناقات
يعمل فحص الاحتيال بأفضل صورة حين تكون عملية المراجعة خفيفة عن قصد.
نموذج تشغيل شائع:
- يعالج مراجعو الحسابات الدائنة الفواتير متوسطة المخاطر باستخدام الأدلة التي يوفرها الفحص
- يعالج مديرو الاحتيال أو التدقيق الداخلي الفواتير عالية المخاطر والأنماط المتكررة
- تتولى إدارة المورّدين المعالجة حين يكون أحد المورّدين متورطًا
ولمنع النظام من أن يصبح اختناقًا جديدًا، حدد:
- اتفاقيات مستوى الخدمة للمراجعة (مثلًا في اليوم نفسه للمخاطر العالية)
- نتائج واضحة (اعتماد، أو رفض، أو طلب توضيح، أو تصعيد)
- حلقة تغذية راجعة لضبط الحدود وتقليل الضجيج
إذا كنت تريد قائمة مراجعة أعمق تركز على الحسابات الدائنة، فلدى Docklands دليل ذو صلة حول منع احتيال الفواتير للحسابات الدائنة.
قياس النجاح: المقاييس المهمة في أتمتة الحسابات الدائنة
تتابع برامج أتمتة الحسابات الدائنة أصلًا زمن الدورة وكلفة الفاتورة. أضف مقاييس فحص الاحتيال التي تتوافق مع نتائج المالية.
من المقاييس الجيدة للبدء:
- نسبة الفواتير المفحوصة (ينبغي أن يكون الهدف 100 بالمئة)
- معدل العلامات بحسب مستوى المخاطر (منخفض ومتوسط وعالٍ)
- معدل الاحتيال المؤكد وقيمة المدفوعات التي منعت
- وقت المراجع لكل فاتورة عليها علامة
- تسرب الاستثناءات (احتيال اكتُشف بعد الدفع)
وإذا كنت تحتاج إلى معيار خارجي للوعي بمخاطر الاحتيال في وظائف المالية، فإن تقرير ACFE إلى الأمم (Report to the Nations) مرجع واسع الاستخدام لأنماط الاحتيال الوظيفي.
ملاحظة حول حوكمة الذكاء الاصطناعي، فالمحتالون يستخدمونه أيضًا
يتوقع المديرون الماليون بشكل متزايد أن يستخدم الموظفون والأطراف الخارجية الذكاء الاصطناعي لتوليد المستندات أو تعديلها. وهذا يغيّر النقاش حول الضوابط من "اكتشف خطأً مطبعيًا" إلى "تحقق من المصدر".
تعالج بعض المؤسسات حوكمة الذكاء الاصطناعي على نطاق واسع عبر الأقسام (التسويق والتصميم والمالية) بتوحيد طريقة تشغيل الذكاء الاصطناعي وضبطه وتدقيقه. وإذا كنت تفكر في الحوكمة خارج المالية، فإن أدوات مثل Virtuall’s Creative AI OS تعكس الاتجاه الأوسع نحو طبقات ضبط قائمة على القواعد للذكاء الاصطناعي على نطاق واسع.
وفيما يخص الحسابات الدائنة تحديدًا، فالخلاصة في الحوكمة بسيطة: افترض أن مستندات معدلة بالذكاء الاصطناعي ستصل إلى قنوات الاستلام لديك، وصمّم أتمتة الحسابات الدائنة لفحصها.
الأسئلة الشائعة
هل تزيد أتمتة الحسابات الدائنة مخاطر احتيال الفواتير؟ قد تفعل. فالأتمتة تحسّن السرعة وتقلل الفحوصات اليدوية، مما قد يقلل أيضًا احتمال أن يلاحظ إنسان فاتورة جرى التلاعب بها. ويعوّض فحص الاحتيال هذه المخاطرة بالتحقق من سلامة المستند عند الاستلام.
أين ينبغي أن يحدث فحص الاحتيال في عملية الحسابات الدائنة؟ الأفضل مباشرة بعد التقاط الفاتورة وقبل الموافقة أو الترحيل. يمنع الفحص المبكر دخول الفواتير السيئة إلى الأنظمة اللاحقة ويجعل معالجة الاستثناءات أسرع.
هل يستطيع OCR كشف الفواتير المعدلة بـPhotoshop أو المولّدة بالذكاء الاصطناعي؟ OCR ممتاز في استخراج النص، لكنه غير مصمم لكشف التلاعب بالصور أو التوليد الاصطناعي أو شذوذات البيانات الوصفية. وعمومًا تحتاج إلى الأدلة الجنائية للمستندات وفحوصات السلامة القائمة على الذكاء الاصطناعي لذلك.
هل سيبطئ فحص الاحتيال المعالجة المباشرة؟ لا ينبغي ذلك إذا نُفّذ بشكل صحيح. الهدف فحص منخفض زمن الاستجابة مع تسجيل المخاطر، بحيث تتابع الفواتير منخفضة المخاطر تلقائيًا بينما لا يُوجَّه إلى المراجعة إلا جزء صغير.
ماذا لو لم نستطع فرض أوامر الشراء على كل فئة إنفاق؟ هذا شائع في البناء والعمليات متعددة المواقع والمؤسسات سريعة النمو. وفي مسارات العمل بلا أوامر شراء، يصبح فحص أصالة المستندات ضبطًا أساسيًا لأن تغطية المطابقة محدودة.
ما الأدلة التي ينبغي أن يحصل عليها المراجعون عند وضع علامة على فاتورة؟ ينبغي أن يتلقى المراجعون درجة مخاطر واضحة مع أسباب مدعومة بالأدلة، مثل إشارات التلاعب أو مخالفات البيانات الوصفية أو التناقضات الحسابية أو حالات تطابق التكرار. وهذا يقلل وقت المراجعة ويدعم قابلية التدقيق.
أضف فحص الاحتيال إلى سير عمل أتمتة الحسابات الدائنة
إذا كنت تستثمر في أتمتة الحسابات الدائنة، فإن فحص الاحتيال من أعلى الترقيات تأثيرًا يمكنك إجراؤها. فهو يساعدك على إبقاء أزمنة الدورة منخفضة مع تقليل احتمال دفع فاتورة جرى التلاعب بها أو مكررة أو مولّدة بالذكاء الاصطناعي.
يوفر Docklands AI كشف احتيال الفواتير والإيصالات باستخدام كشف المستندات المولّدة بالذكاء الاصطناعي وتحليل التلاعب والأدلة الجنائية للبيانات الوصفية والفحوصات الحسابية وذكاء التكرار، مع تكامل API وwebhook مصمم ليلائم مسارات عمل الحسابات الدائنة القائمة.
اكتشف Docklands AI على docklands.ai لطلب عرض توضيحي أو لتقييم فحص الاحتيال في منظومة أتمتة الحسابات الدائنة لديك.