Pourquoi l'automatisation des paiements fournisseurs fonctionne mieux avec un contrôle de la fraude
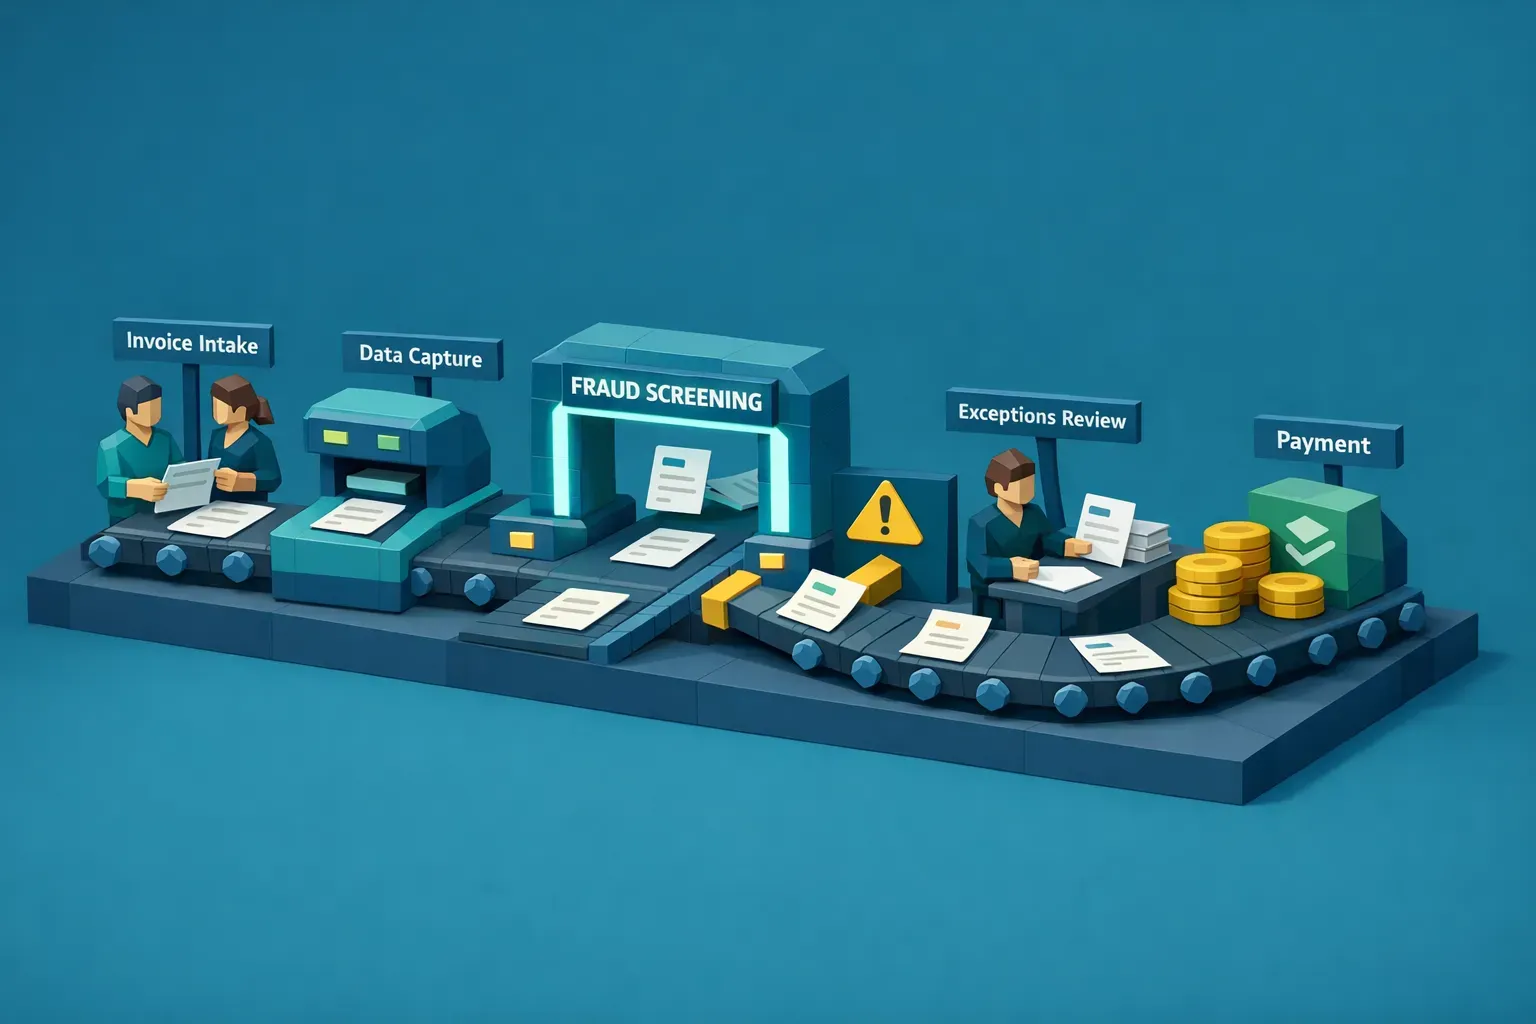
L'automatisation des paiements fournisseurs peut être un atout majeur pour les équipes financières : cycles plus courts, moins d'interventions manuelles, imputation cohérente, pistes d'audit plus propres. Le problème est que l'automatisation augmente aussi le débit, et que le débit peut amplifier la fraude lorsque le workflow ne vérifie pas l'authenticité de l'image ou du PDF d'une facture.
Si votre environnement de comptabilité fournisseurs peut ingérer, extraire, orienter, approuver et payer en quelques heures, une facture manipulée ou générée par IA peut circuler tout aussi vite. Les équipes les plus résilientes ajoutent le contrôle de la fraude comme couche de contrôle dédiée dans l'automatisation des paiements fournisseurs, afin que le traitement de bout en bout reste rapide tandis que les documents à risque sont stoppés tôt, preuves à l'appui.
Ce que comprend généralement l'« automatisation des paiements fournisseurs » (et ce qu'elle ne comprend pas)
La plupart des programmes d'automatisation des paiements fournisseurs combinent quelques fonctions :
- Capture des factures (ingestion par e-mail, dépôts sur portail fournisseur, EDI, OCR de PDF)
- Extraction et validation des données (nom du fournisseur, totaux, taxe, coordonnées bancaires)
- Orientation du workflow (approbations, imputation par centre de coûts, exceptions)
- Synchronisation avec l'ERP (comptabilisation, création des propositions de paiement)
- Exécution des paiements (ACH, virement, chèques, cartes virtuelles)
- Suivi (tableaux de bord, gestion des files, journaux d'audit)
Ces systèmes sont conçus pour faire circuler efficacement des champs structurés dans un processus.
Ce qu'ils font en général mal, c'est répondre à une autre question :
Ce document est-il authentique, ou quelqu'un l'a-t-il falsifié (numériquement ou physiquement) pour se faire payer ?
Cet écart compte davantage en 2026 qu'il y a quelques années, car la manipulation de factures est devenue plus facile. La retouche d'image de base est courante, et les documents générés par IA sont désormais accessibles à des utilisateurs non techniques.
Pourquoi l'automatisation peut accroître l'exposition à la fraude en comptabilité fournisseurs
L'automatisation réduit les frictions. Les fraudeurs profitent aussi de cette réduction des frictions.
Les modes de défaillance courants de l'automatisation des paiements fournisseurs se concentrent autour de quelques points.
La réception est « propre », mais le document ne l'est pas
L'OCR peut extraire des champs crédibles d'une fausse facture, car l'OCR n'est pas un contrôle d'authenticité. Une facture synthétique peut sembler cohérente, comporter des lignes réalistes et rester frauduleuse.
Les règles d'approbation peuvent être contournées par de petites retouches
Si les approbations dépendent de seuils, de centres de coûts ou de catégories de fournisseurs, de petites manipulations peuvent orienter une facture vers un circuit à moindre friction.
Exemples :
- Modifier le total pour passer sous un seuil d'approbation
- Modifier les coordonnées de remise tout en gardant le reste de la facture familier
- Substituer l'identité d'un fournisseur (usurpation) tout en conservant les repères de mise en page
Les files d'exceptions deviennent une cachette
L'automatisation des paiements fournisseurs crée souvent une petite « équipe d'exceptions » chargée des écarts. Ces files peuvent être surchargées, ce qui augmente le risque de valider les factures sans les examiner pour résorber l'arriéré.
Les environnements sans bon de commande ou à bons de commande faibles sont structurellement plus risqués
De nombreuses organisations ne peuvent pas imposer de processus de bons de commande solides (construction, exploitations multi-sites, consolidations multi-entités, entreprises en forte croissance, systèmes hérités). Dans ces environnements, l'authenticité de la facture compte encore plus, car la couverture du rapprochement à 2 ou 3 voies est incomplète.
L'expérience du secteur varie, mais Docklands AI constate couramment des fraudes et des fuites significatives dans les environnements pauvres en bons de commande, y compris des factures manipulées qui passent les contrôles au niveau des champs.
Le contrôle de la fraude : la couche de contrôle qui manque à l'automatisation des paiements fournisseurs
Le contrôle de la fraude (bien fait) ne consiste pas à ajouter « plus de règles ». C'est la vérification de l'intégrité du document.
Une couche moderne de contrôle de la fraude doit évaluer la facture ou le reçu lui-même, et pas seulement les champs de texte extraits. Cela suppose généralement de combiner plusieurs méthodes :
- Détection de Photoshop et de falsification (signaux forensiques au niveau du pixel)
- Détection de documents générés par IA (schémas synthétiques, artefacts génératifs)
- Analyse forensique des métadonnées (indices d'historique de modification, empreintes d'appareil ou de logiciel lorsqu'elles sont disponibles)
- Contrôles d'irrégularités mathématiques (lignes, taxes, totaux, logique d'arrondi)
- Détection de manipulation physique (impressions re-photographiées, artefacts de copier-coller)
- Détection de doublons et de quasi-doublons (factures réutilisées avec de légères retouches)
C'est là que l'automatisation des paiements fournisseurs progresse : vous conservez les gains de vitesse de l'automatisation tout en ajoutant un filtre d'authenticité qui intercepte les types de fraude que l'OCR et les règles de workflow laissent passer.
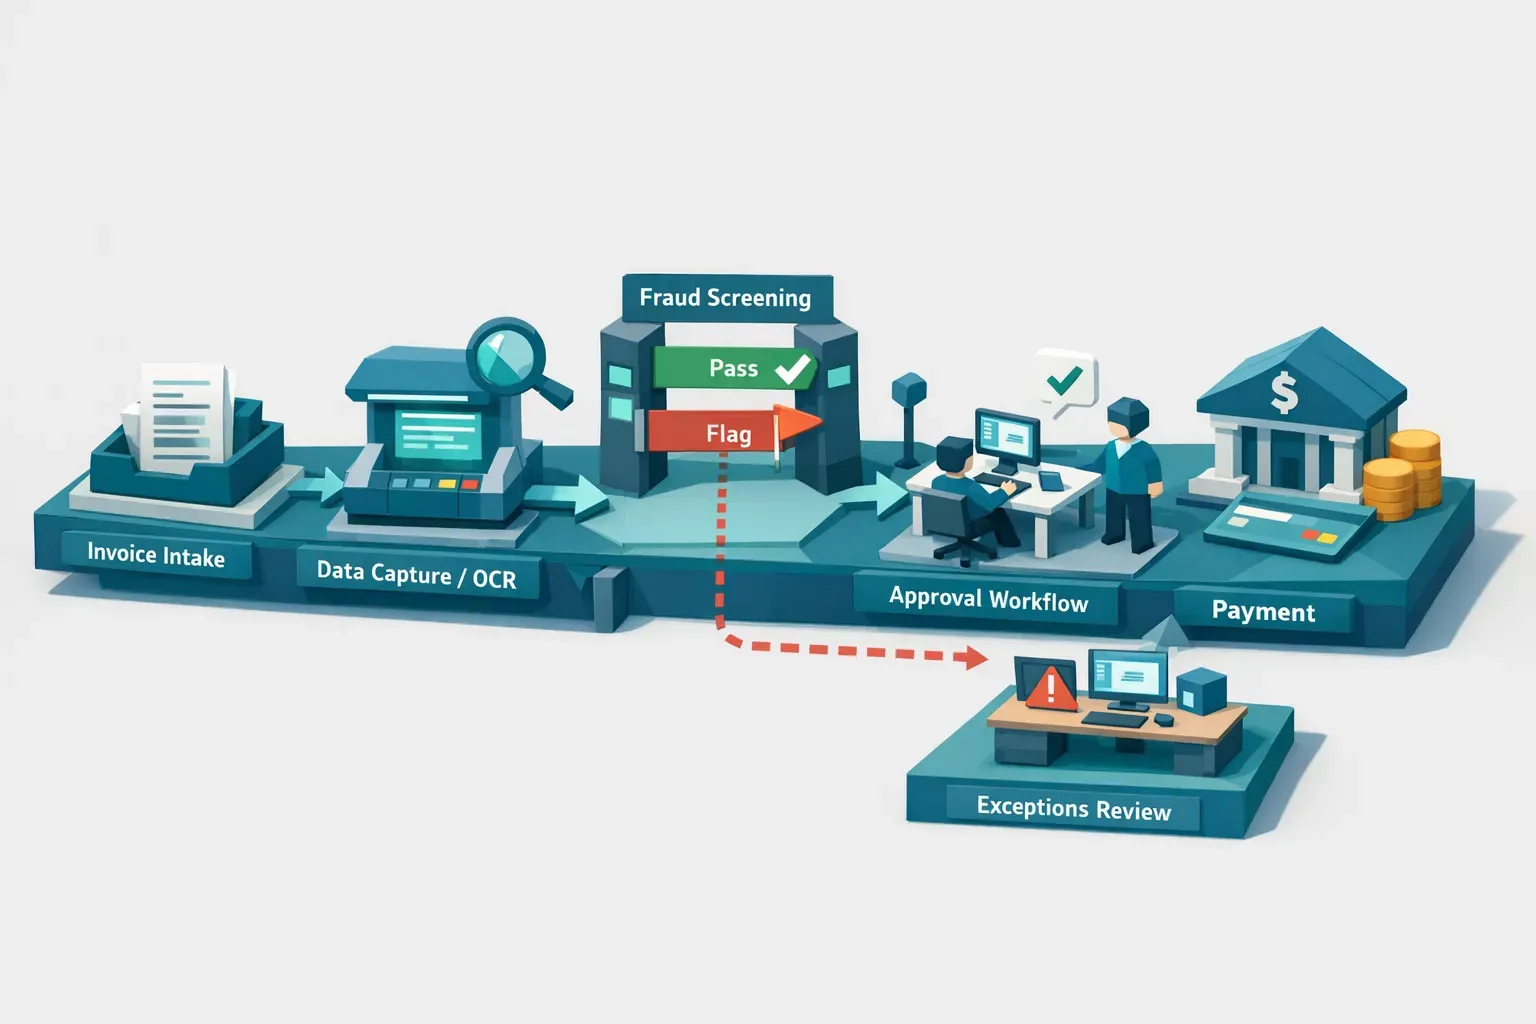
Où placer le contrôle de la fraude dans un workflow d'automatisation des paiements fournisseurs
La plupart des équipes obtiennent les meilleurs résultats en contrôlant tôt, avant la comptabilisation et avant les propositions de paiement.
Placement recommandé : juste après la capture, avant l'approbation
Contrôlez dès l'arrivée du document (e-mail, portail, scan, EDI converti en PDF). Cela permet :
- Des arrêts plus rapides, avant que la facture ne se propage entre les systèmes
- Une orientation des exceptions plus propre, car le « pourquoi » est attaché au document
- Une meilleure communication avec les fournisseurs, car vous pouvez poser des questions ciblées
Un modèle de tri pratique qui maintient un débit élevé
Vous voulez un workflow qui ne transforme pas chaque facture en revue manuelle.
Un modèle courant ressemble à ceci :
- Score de risque faible : poursuite du traitement de bout en bout
- Score de risque moyen : traitement autorisé, mais avec une étape de revue ciblée
- Score de risque élevé : mise en quarantaine et revue antifraude obligatoire avant approbation ou paiement
Pour les responsables de la comptabilité fournisseurs, c'est l'objectif de conception clé : examiner moins, détecter plus, car le contrôle produit des signalements appuyés par des preuves plutôt que des exceptions génériques.
Ce qu'il faut rechercher dans un contrôle de la fraude si vous automatisez vos paiements fournisseurs
Si vous disposez déjà d'une automatisation des factures, privilégiez les capacités de contrôle qui complètent votre environnement au lieu de le remplacer.
1) Une couverture du document entier, pas seulement des contrôles de champs
La fraude se cache souvent dans les parties de la facture que votre système ne valide pas, comme les incohérences de mise en forme, le clonage d'arrière-plan ou les zones de lignes modifiées.
2) Des preuves exploitables
Un bon système doit renvoyer plus qu'un oui ou un non. Il doit renvoyer un score de risque accompagné de la raison du signalement, afin que les examinateurs travaillent plus vite et que les équipes d'audit puissent défendre leurs décisions.
3) Assez rapide pour des workflows réels
Si le contrôle ajoute des minutes par facture, les équipes le contourneront. Recherchez un traitement quasi temps réel, adapté à votre rythme de réception.
4) Une intégration à la réalité de l'automatisation des paiements fournisseurs
La plupart des équipes de comptabilité fournisseurs ont besoin de schémas orientés API et événements :
- Intégration par API et webhook pour une orientation en temps réel
- Traitement par lots pour les gros arriérés ou les exécutions nocturnes
- Prise en charge de plusieurs utilisateurs et projets (utile pour la comptabilité fournisseurs multi-entités)
5) Une sécurité solide et la séparation des tâches
Quand vous introduisez un nouveau point de contrôle, il doit répondre aux exigences de sécurité de la finance, notamment des fonctionnalités comme la 2FA et des modèles d'accès fondés sur les rôles.
Docklands AI est conçu spécifiquement pour le contrôle de la fraude documentaire et de la fraude au paiement sur les factures et les reçus, avec une analyse par IA et forensique destinée à signaler les documents manipulés, photoshopés et générés par IA avant qu'ils ne soient payés.
Pourquoi le contexte de paiement améliore la précision du contrôle de la fraude
L'un des problèmes courants des contrôles « cette image est-elle réelle ? » est qu'ils peuvent être trop génériques. La fraude en comptabilité fournisseurs est rarement un problème uniquement visuel.
Docklands AI renforce la détection en utilisant les informations de paiement d'un sinistre, d'une dépense ou d'un paiement pour construire une image plus complète de la fraude, ce qui peut réduire les faux positifs et concentrer les examinateurs sur les factures qui comptent.
Cela compte dans l'automatisation des paiements fournisseurs, car les faux positifs créent une charge opérationnelle. Le meilleur contrôle antifraude est celui que votre équipe garde activé.
Modèle opérationnel : qui examine les signalements, et comment éviter les goulots d'étranglement
Le contrôle de la fraude fonctionne mieux quand le processus de revue est volontairement léger.
Un modèle opérationnel courant :
- Les examinateurs de la comptabilité fournisseurs traitent les factures à risque moyen à l'aide des preuves fournies par le contrôle
- Les responsables antifraude ou l'audit interne traitent les factures à risque élevé et les schémas récurrents
- La gestion des fournisseurs pilote la remédiation lorsqu'un fournisseur est mis en cause
Pour que le système ne devienne pas un nouveau goulot d'étranglement, définissez :
- Des SLA de revue (par exemple, le jour même pour le risque élevé)
- Des issues claires (approuver, rejeter, demander des précisions, escalader)
- Une boucle de retour pour ajuster les seuils et réduire le bruit
Pour une checklist plus approfondie centrée sur la comptabilité fournisseurs, Docklands propose un guide connexe sur la prévention de la fraude à la facture en comptabilité fournisseurs.
Mesurer le succès : les indicateurs qui comptent dans l'automatisation des paiements fournisseurs
Les programmes d'automatisation des paiements fournisseurs suivent déjà le délai de traitement et le coût par facture. Ajoutez des indicateurs de contrôle de la fraude alignés sur les résultats financiers.
De bons indicateurs de départ :
- Pourcentage de factures contrôlées (la cible doit être de 100 %)
- Taux de signalement par niveau de risque (faible, moyen, élevé)
- Taux de fraude confirmée et valeur des paiements évités
- Temps d'examen par facture signalée
- Fuite d'exceptions (fraude découverte après paiement)
Si vous cherchez un référentiel externe pour sensibiliser les fonctions finance au risque de fraude, le rapport ACFE Report to the Nations est une référence largement utilisée sur les schémas de fraude professionnelle.
Un mot sur la gouvernance de l'IA, puisque les fraudeurs utilisent aussi l'IA
Les directeurs financiers s'attendent de plus en plus à ce que des collaborateurs et des acteurs externes utilisent l'IA pour générer ou modifier des documents. Cela fait passer la discussion sur les contrôles de « repérer une faute de frappe » à « vérifier la provenance ».
Certaines organisations abordent la gouvernance de l'IA de façon large, dans tous les services (marketing, design, finance), en standardisant la manière dont l'IA est exploitée, contrôlée et auditée. Si vous réfléchissez à la gouvernance au-delà de la finance, des outils comme Virtuall’s Creative AI OS reflètent la tendance plus large vers des couches de contrôle fondées sur des règles pour l'IA à grande échelle.
Pour la comptabilité fournisseurs en particulier, l'enseignement en matière de gouvernance est simple : partez du principe que des documents modifiés par IA atteindront vos canaux de réception, et concevez l'automatisation des paiements fournisseurs pour les contrôler.
Questions fréquentes
L'automatisation des paiements fournisseurs augmente-t-elle le risque de fraude à la facture ? Elle le peut. L'automatisation améliore la vitesse et réduit les contrôles manuels, ce qui peut aussi réduire les chances qu'un humain remarque une facture manipulée. Le contrôle de la fraude compense ce risque en vérifiant l'intégrité du document dès la réception.
Où placer le contrôle de la fraude dans le processus de comptabilité fournisseurs ? Idéalement juste après la capture de la facture et avant l'approbation ou la comptabilisation. Un contrôle précoce empêche les mauvaises factures d'entrer dans les systèmes en aval et accélère le traitement des exceptions.
L'OCR peut-il détecter les factures photoshopées ou générées par IA ? L'OCR excelle à extraire du texte, mais il n'est pas conçu pour détecter la falsification d'image, la génération synthétique ou les anomalies de métadonnées. Il faut en général pour cela de la forensique documentaire et des contrôles d'intégrité fondés sur l'IA.
Le contrôle de la fraude ralentira-t-il le traitement de bout en bout ? Pas s'il est correctement mis en place. L'objectif est un contrôle à faible latence avec un score de risque, de sorte que les factures à faible risque continuent automatiquement et que seule une petite part part en revue.
Que faire si nous ne pouvons pas imposer de bons de commande pour toutes les catégories de dépenses ? C'est courant dans la construction, les exploitations multi-sites et les organisations en forte croissance. Dans les workflows sans bon de commande, le contrôle de l'authenticité des documents devient un contrôle principal, car la couverture du rapprochement est limitée.
Quelles preuves les examinateurs doivent-ils recevoir lorsqu'une facture est signalée ? Les examinateurs doivent recevoir un score de risque clair accompagné de motifs appuyés par des preuves, comme des signaux de falsification, des irrégularités de métadonnées, des incohérences mathématiques ou des correspondances de doublons. Cela réduit le temps de revue et favorise l'auditabilité.
Ajoutez le contrôle de la fraude à votre workflow d'automatisation des paiements fournisseurs
Si vous investissez dans l'automatisation des paiements fournisseurs, le contrôle de la fraude est l'une des améliorations au plus fort effet de levier que vous puissiez faire. Il vous aide à garder des délais de traitement courts tout en réduisant le risque de payer une facture manipulée, dupliquée ou générée par IA.
Docklands AI propose la détection de la fraude sur les factures et les reçus grâce à la détection de documents générés par IA, à l'analyse de falsification, à la forensique des métadonnées, à des contrôles mathématiques et à une intelligence des doublons, avec une intégration par API et webhook conçue pour s'insérer dans les workflows de comptabilité fournisseurs existants.
Découvrez Docklands AI sur docklands.ai pour demander une démonstration ou évaluer le contrôle de la fraude dans votre environnement d'automatisation des paiements fournisseurs.