Por qué el software de automatización de cuentas por pagar no detecta el fraude en facturas
Los equipos de cuentas por pagar compran automatización para ir más rápido: menos intervenciones manuales, menos excepciones, auditorías más limpias. Pero muchos responsables descubren una realidad incómoda tras la implantación: el software de automatización de cuentas por pagar puede acelerar el procesamiento de facturas y, aun así, dejar pasar el fraude en facturas.
Esto ocurre porque la mayoría de las herramientas de automatización de cuentas por pagar están diseñadas para resolver un problema distinto del fraude. Optimizan la captura, el enrutamiento, la conciliación y las aprobaciones, usando campos estructurados extraídos de las facturas. El fraude en facturas moderno explota lo que esas herramientas suelen ignorar: la autenticidad del documento, las pruebas de manipulación y el contexto del pago.
A continuación se detalla dónde suele fallar la automatización de cuentas por pagar ante el fraude en facturas, qué hacen de forma distinta los atacantes en 2026 y cómo cerrar la brecha sin alargar el ciclo.
Para qué está diseñado el software de automatización de cuentas por pagar (y qué hace bien)
La mayoría de las plataformas de automatización de cuentas por pagar son excelentes para estandarizar trabajo de alto volumen:
- Captura de facturas desde correo, portales, EDI, escaneos y PDF
- OCR y extracción de datos (número de factura, fecha, importe, impuestos, líneas)
- Flujos de aprobación y codificación contable
- Conciliación a 2 o 3 vías (factura, orden de compra, recepción)
- Comprobaciones de duplicados basadas en el número de factura y el proveedor
- Enrutamiento de excepciones y pistas de auditoría
- Creación de archivos de pago y sincronización con el ERP
Son fortalezas de “flujo de datos”. El sistema da por hecho que la factura es un documento legítimo y se centra en procesarla de forma eficiente.
El problema es que el fraude suele ser primero un problema de integridad del documento y del beneficiario, y solo después un problema de datos.
Por qué la automatización de cuentas por pagar no detecta el fraude en facturas: 7 modos de fallo comunes
Los defraudadores han aprendido a producir facturas que “parecen válidas” para el OCR, los motores de conciliación y los flujos de aprobación. Estas son las formas más comunes en que la automatización falla.
1) El OCR convierte los documentos en campos y descarta las señales de autenticidad
El OCR es excelente leyendo texto. No está diseñado para responder: “¿Se editó este documento?”
Cuando un sistema de cuentas por pagar convierte una imagen o un PDF de factura en campos, a menudo descarta las pistas forenses que indican manipulación:
- Signos de copiar y pegar, remuestreo o compresión incoherente
- Microdesalineación de caracteres y líneas base tras las ediciones
- Artefactos de capas en los PDF
- Tipografías incoherentes que el OCR sigue leyendo correctamente
Si sus controles son sobre todo reglas a nivel de campo, una factura bien editada se convierte en “datos limpios”.
Lectura relacionada: el OCR no es detección de fraude.
2) La conciliación da por cierto lo anterior (sobre todo el maestro de proveedores y la orden de compra)
La conciliación a 2 o 3 vías es potente cuando:
- Los datos maestros de proveedores están limpios
- Existen procesos de órdenes de compra y se aplican
- La recepción es puntual y precisa
Pero muchas organizaciones no pueden aplicar una disciplina sólida de órdenes de compra en todas las categorías de gasto (construcción, servicios en varias sedes, operaciones con varias entidades, equipos de rápido crecimiento). En estos entornos, los atacantes apuntan a las brechas:
- Facturas sin orden de compra en las que la “aprobación” es el control principal
- Suplantación de proveedores con un nombre verosímil
- Cambios de datos bancarios tramitados por correo electrónico
Incluso cuando existe conciliación, esta valida la coherencia con los registros internos, no si el propio documento de la factura fue fabricado o alterado.
3) Los flujos de aprobación validan la intención de negocio, no la integridad del documento
Los aprobadores suelen responder:
- “¿Recibimos este servicio?”
- “¿El gasto está dentro del presupuesto?”
- “¿Es correcta la imputación contable?”
Rara vez disponen de herramientas para responder:
- “¿Se retocó esta factura con Photoshop?”
- “¿Es este PDF sintético o generado por IA?”
- “¿Se editaron los datos bancarios?”
En la práctica, una factura de aspecto limpio con líneas razonables puede deslizarse por la aprobación, sobre todo cuando se mide a los equipos por rendimiento.
4) La detección de duplicados suele ser literal, y el fraude es casi duplicado
Muchos sistemas de cuentas por pagar detectan duplicados por coincidencias exactas en:
Número de factura
ID de proveedor
Importe n Los defraudadores no presentan duplicados exactos. Presentan casi duplicados:
El número de factura cambia en un dígito
Se añade, se elimina o se reformula ligeramente una línea
Los totales varían en una cantidad pequeña
La misma factura se vuelve a renderizar, escanear o exportar
Si su herramienta no hace comparación de similitud a nivel de documento y de imagen o PDF, los duplicados pueden colarse aunque los “datos” parezcan distintos.
5) Los motores de reglas detectan el fraude ingenuo, no el fraude adaptativo
Las reglas de anomalías basadas en campos (umbrales, facturas en fin de semana, tipos impositivos inusuales) son útiles. Pero también se pueden aprender.
Cuando un defraudador entiende sus controles, puede generar facturas que se mantienen dentro de los límites:
- Totales por debajo de los umbrales de aprobación
- Cálculos de impuestos realistas
- Líneas parecidas a gastos anteriores
- Fechas que encajan con la cadencia esperada
Esta es una de las razones por las que “pasó todas nuestras reglas” no equivale a “es auténtica”.
6) Los canales de entrada no son de confianza por defecto (correo, PDF, escaneos)
La automatización de cuentas por pagar suele ampliar la entrada: los proveedores envían PDF por correo, los empleados reenvían facturas, las sedes suben escaneos.
Esos canales son cómodos y, además, perfectos para la manipulación:
- PDF editados con datos del beneficiario alterados
- Facturas en papel escaneadas con ediciones físicas
- Capturas de pantalla o facturas en imagen sin procedencia
Si no se revisa explícitamente la manipulación, el sistema las trata como normales.
7) Las facturas generadas por IA reducen la “torpeza” que antes detectaban las personas
El fraude tradicional a veces dejaba pistas: espaciado raro, erratas, imagen de marca incoherente.
Las facturas sintéticas generadas por IA y basadas en plantillas suelen ser lo contrario: perfectamente alineadas, con un lenguaje verosímil, un formato realista y una aritmética limpia.
Eso aumenta la presión sobre la detección forense (visual, de metadatos y de procedencia) en lugar de la intuición humana.
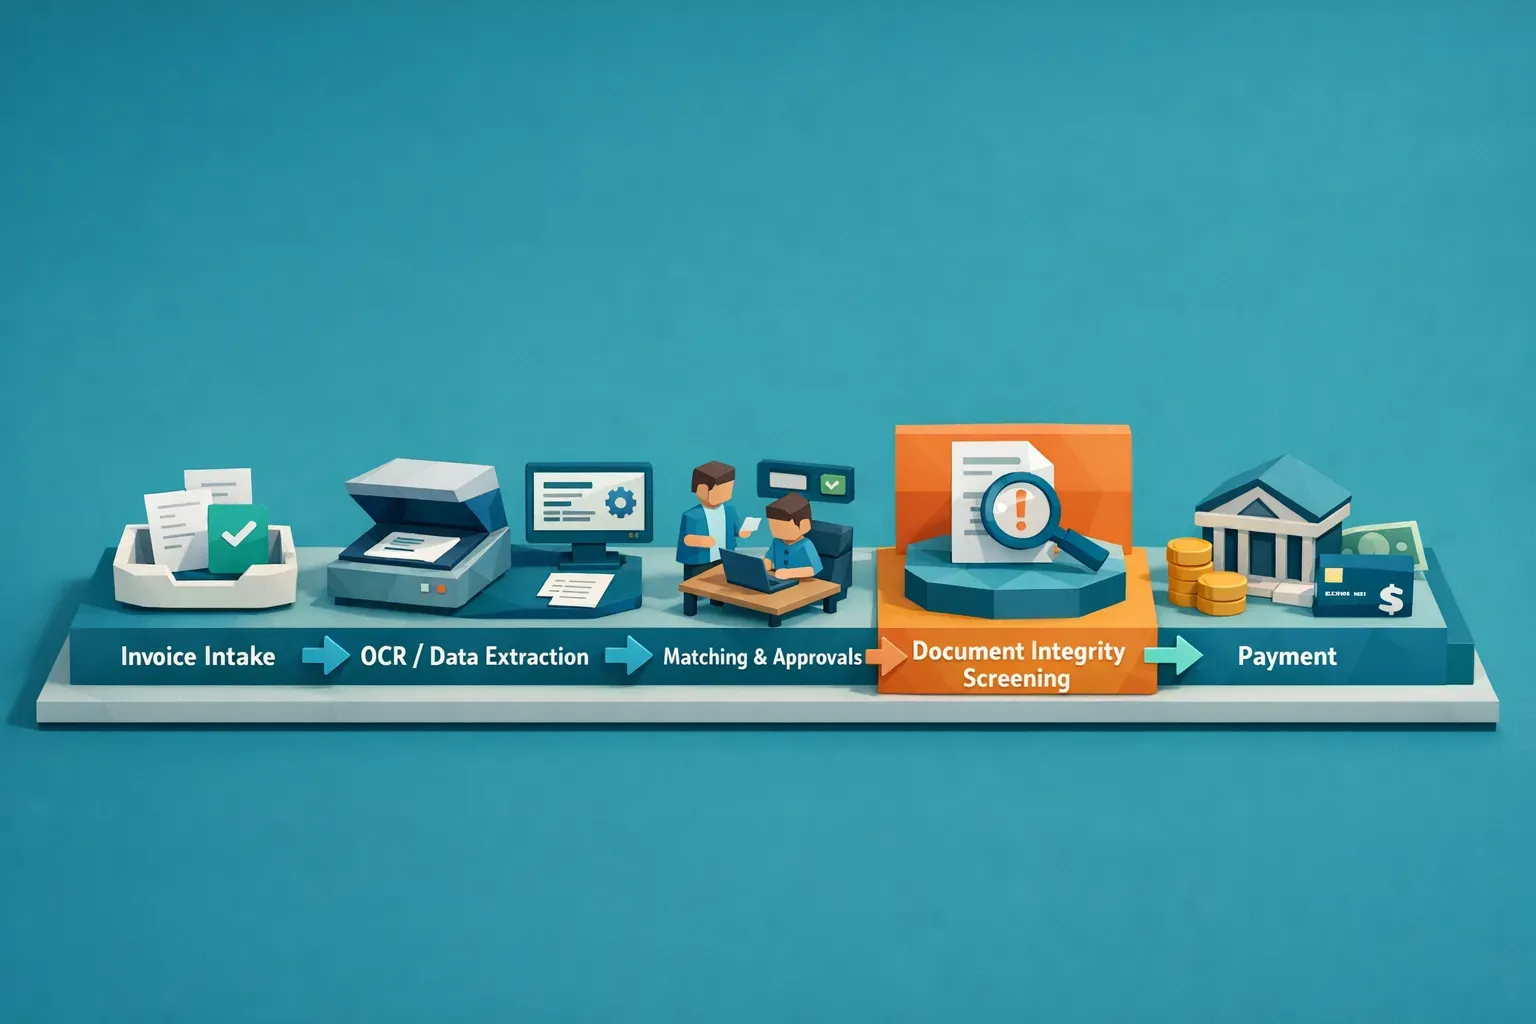
El problema de fondo: la automatización de cuentas por pagar optimiza el procesamiento, no la prueba
Una forma útil de pensarlo es esta:
- La automatización de cuentas por pagar responde: “¿Qué dice la factura?”
- La prevención del fraude también debe responder: “¿Es la factura real, no alterada y coherente con el contexto del pago?”
Este es un resumen rápido que relaciona los controles habituales de la automatización de cuentas por pagar con las tácticas de fraude que los eluden.
Typical AP automation control | What it validates                 | Fraud it can miss                             | Why it misses it
OCR + field validation        | Presence and format of fields     | Photoshopped totals, edited bank details      | OCR reads text even when the document was edited
2-way/3-way match             | Alignment with PO/receipt data    | Non-PO fake invoices, manipulated attachments | Matching does not prove the invoice document is authentic
Approval workflow             | Business sign-off                 | Synthetic invoices with plausible line items  | Humans approve intent, not forensic authenticity
Duplicate detection (exact)   | Same invoice number/vendor/amount | Near-duplicate resubmissions                  | Small changes bypass exact matching
Rules and thresholds          | Outliers in data                  | “Compliant” fraud within limits               | Attackers adapt to your rules
Vendor master checks | Vendor exists | Vendor impersonation, bank swap | A real vendor record can still be paid to the wrong accountPara detectar facturas manipuladas, retocadas con Photoshop y generadas por IA, los equipos necesitan una capa de revisión a nivel de documento que funcione junto con la automatización de cuentas por pagar.
Un buen punto de control suele combinar varias señales, porque ningún método único basta:
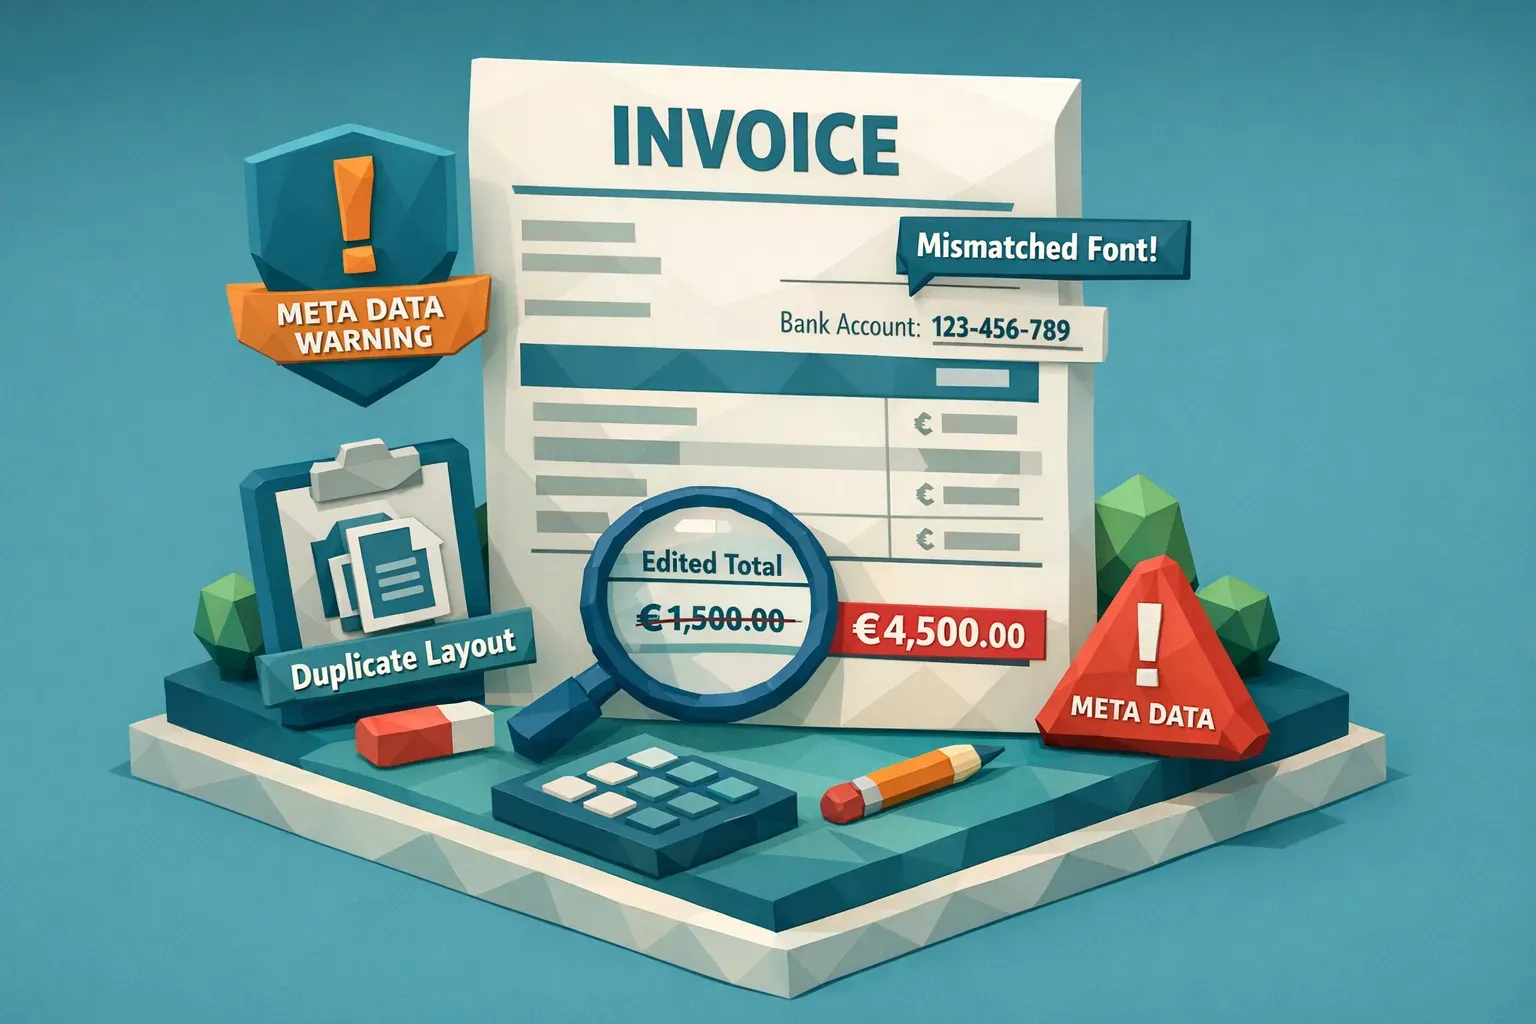
Detección de manipulación visual y física
Busque pruebas de ediciones en imágenes y PDF:
- Anomalías a nivel de píxel (copiar y mover, regiones empalmadas)
- Tipografías, espaciado entre caracteres o alineación incoherentes tras las ediciones
- Firmas de compresión que no coinciden con el resto de la página
- Indicios de refotografiado o de manipulación mediante impresión y escaneo
Análisis forense de metadatos y procedencia
Cuando están disponibles, los metadatos pueden mostrar:
- Identificadores del software de edición
- Marcas de tiempo de creación y modificación que no tienen sentido
- Incoherencias en el dispositivo y en el proceso de exportación
(Y cuando faltan los metadatos, eso también puede ser una señal, según su mezcla de facturas.)
Comprobaciones de integridad matemática y lógica
El fraude suele crear incoherencias sutiles:
- Líneas que no suman el subtotal
- Redondeos o impuestos que no cuadran
- Discrepancias entre precio unitario x cantidad
- Una aritmética “demasiado perfecta” combinada con otras anomalías (habitual en documentos sintéticos)
Inteligencia de duplicados y casi duplicados
En lugar de comprobar solo el número de factura, compare el documento subyacente:
- La misma plantilla, diseño y estructura visual
- Similitud incluso cuando el texto cambia ligeramente
- Reenvíos entre entidades o unidades de negocio (importante en organizaciones con varias entidades)
Análisis del contexto de pago (la parte que muchas arquitecturas pasan por alto)
Un documento puede parecer legítimo y, aun así, dirigir los fondos al lugar equivocado.
Un enfoque sólido vincula la factura con el contexto del pago, como los datos del beneficiario y los patrones conocidos. Docklands AI, por ejemplo, hace hincapié en construir una imagen más completa del fraude usando la información de pago de una reclamación, un gasto o un pago, lo que puede aumentar la precisión frente a herramientas que solo responden “¿es real esta imagen?”
Aquí es donde los equipos de cuentas por pagar suelen encontrar la mayor palanca, porque la redirección de pagos y la manipulación del beneficiario son resultados comunes del fraude en facturas.
Dónde colocar la revisión antifraude para no ralentizar cuentas por pagar
No hace falta reconstruir su flujo de cuentas por pagar. Las implantaciones más prácticas sitúan la revisión en dos puntos:
Antes de la aprobación (triaje)
Revise en la entrada para que:
- Las facturas limpias sigan por la automatización normal
- Las facturas de riesgo se deriven a una cola de excepciones con pruebas
Antes de liberar el pago (control de última milla)
Una segunda revisión (o una “nueva comprobación”) antes de la tanda de pagos detecta:
- Cambios de datos bancarios en fases tardías
- Documentos reenviados que aparecieron después de la entrada inicial
- Casos límite que solo se hacen evidentes con más contexto
Docklands AI admite la integración mediante API y webhooks, que es normalmente como los equipos incorporan la revisión a las herramientas de ERP y cuentas por pagar existentes sin cambiar el comportamiento de los usuarios en la mayoría de las facturas.
Cómo evaluar el software de automatización de cuentas por pagar cuando la prioridad es el fraude en facturas
Si está comparando software de automatización de cuentas por pagar o revisando su arquitectura actual, haga preguntas que obliguen a aclarar la cobertura frente al fraude:
- ¿Detecta la manipulación de documentos o solo anomalías en los datos? Pida ejemplos de totales retocados con Photoshop y datos bancarios editados.
- ¿Gestiona facturas generadas por IA? Pregunte cómo se realiza la detección y qué pruebas ofrece.
- ¿La detección de duplicados es solo exacta o encuentra casi duplicados a nivel de documento?
- ¿Qué pruebas aporta una alerta? Lo que se necesita son hallazgos listos para el revisor, no una etiqueta genérica de “alto riesgo”.
- ¿Puede revisar el 100 por ciento de las facturas en tiempo real? Las revisiones por muestreo son fáciles de eludir a escala.
- ¿Cómo usa el contexto del pago? La autenticidad del documento junto con información sobre el beneficiario suele ser más sólida que cualquiera de las dos por separado.
Si desea un conjunto de controles más detallado, la lista de verificación para prevenir el fraude en facturas en cuentas por pagar de Docklands es un buen complemento de este artículo.
Preguntas frecuentes
¿El software de automatización de cuentas por pagar previene el fraude en facturas? Ayuda a reducir errores manuales y a aplicar controles de proceso, pero muchas plataformas no verifican la autenticidad de los documentos. El fraude con facturas editadas, duplicadas o sintéticas aún puede pasar.
¿Por qué la automatización de cuentas por pagar basada en OCR no detecta las facturas retocadas con Photoshop? El OCR extrae el texto con precisión incluso cuando el documento subyacente fue manipulado. Sin comprobaciones visuales, de metadatos y de integridad, las ediciones en totales, fechas y datos bancarios pueden parecer datos normales.
¿Qué tipos de fraude en facturas son más difíciles de detectar para la automatización de cuentas por pagar? Los reenvíos casi duplicados, la manipulación de los datos del beneficiario y las facturas sintéticas generadas por IA suelen pasar desapercibidos porque pueden hacerse parecer coherentes a nivel de campo.
¿Se puede añadir detección de fraude sin reemplazar el sistema de cuentas por pagar? Sí. Muchos equipos añaden un punto de control de integridad de documentos mediante API o integración de flujo de trabajo, de modo que las facturas se revisan en la entrada y las excepciones se derivan a revisión.
¿Qué debe incluir una alerta de fraude en facturas para los revisores? Pruebas. Por ejemplo, dónde se sospecha la manipulación, qué anomalías de metadatos se encontraron, cómo no cuadraron las cuentas o en qué coincide el documento con un envío anterior.
Añada detección de fraude donde termina la automatización de cuentas por pagar
Si la implantación de su automatización de cuentas por pagar mejoró la velocidad, pero aún le preocupan las facturas manipuladas o generadas por IA, la pieza que falta suele ser la revisión de integridad del documento junto con el contexto del pago.
Docklands AI ayuda a las organizaciones a detectar facturas retocadas con Photoshop, manipuladas y generadas por IA antes del pago, mediante análisis forense multimodal (análisis visual, metadatos, comprobaciones matemáticas e inteligencia de duplicados) y señales más profundas procedentes de la información de pago.
Explore Docklands AI en docklands.ai o lea más sobre los patrones de fraude en facturas de proveedores para ver cómo los ataques modernos eluden los controles tradicionales.