Comment les sinistres frauduleux utilisent des factures et des reçus falsifiés
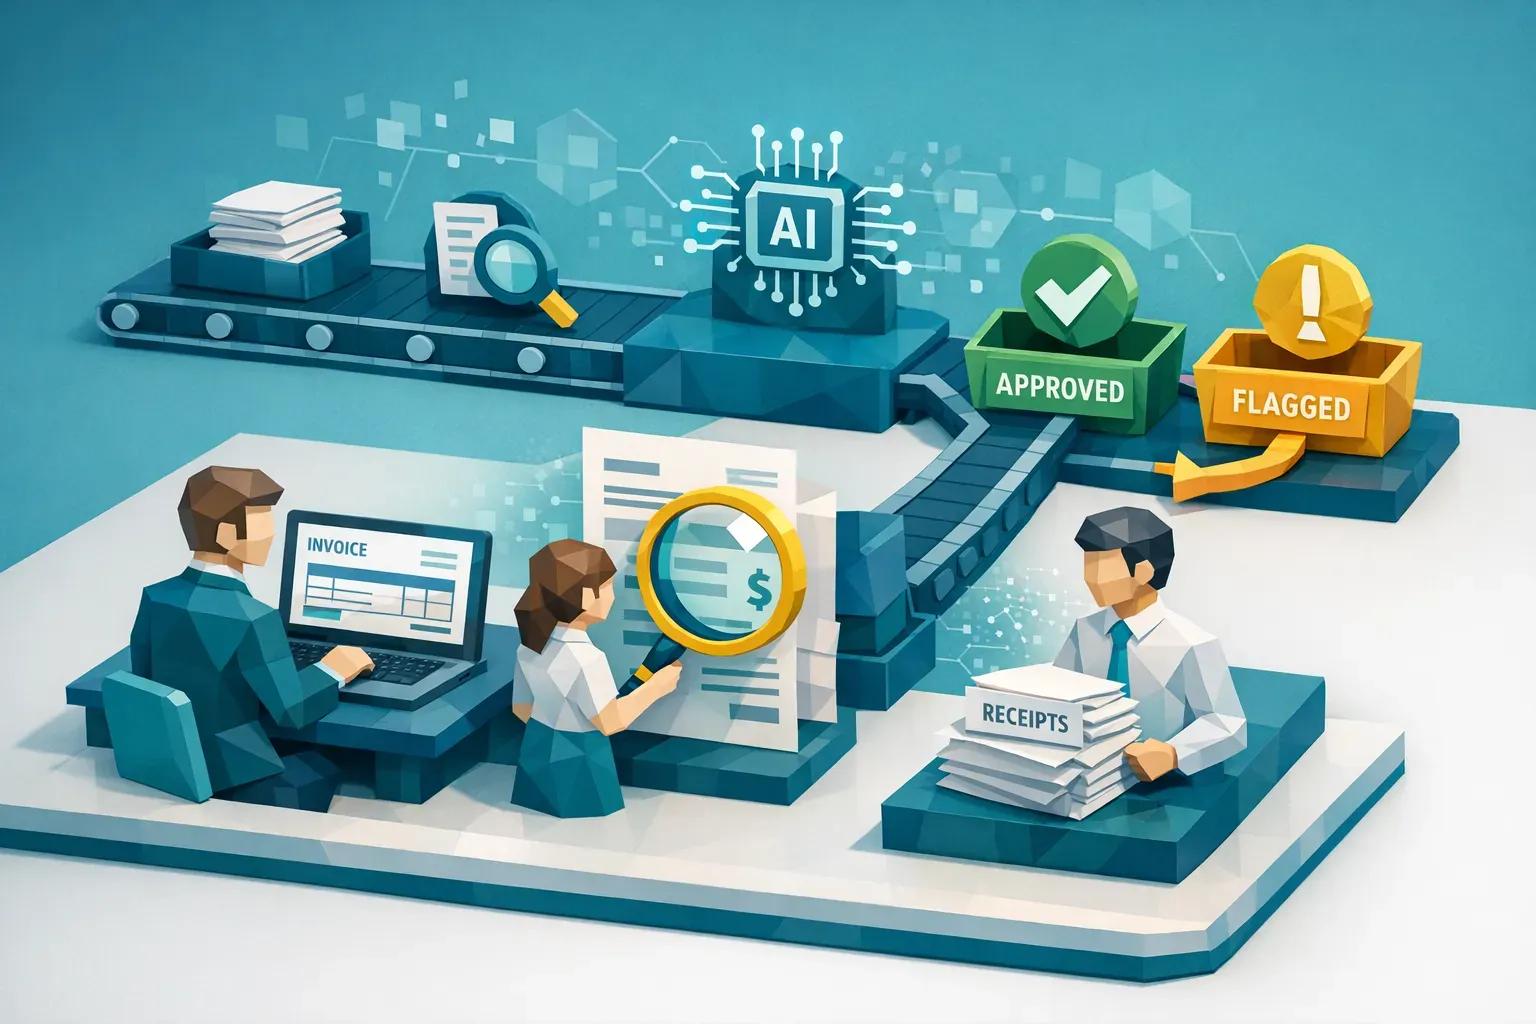
Les fraudeurs commencent rarement par contester les conditions de votre contrat. Ils commencent par « prouver » un préjudice avec des documents.
En 2026, les factures et les reçus falsifiés sont devenus l'un des moyens les plus industrialisables de monétiser des sinistres frauduleux, car un seul document modifié peut changer l'issue de la vérification de garantie, de l'évaluation des dommages et de l'autorisation de paiement. Et avec les outils de retouche grand public et l'IA générative, créer une facture crédible ne demande plus de compétences en design.
Les estimations du secteur situent couramment la fraude à l'assurance entre 8 % et 12 % des sinistres, avec des centaines de milliards perdus chaque année dans le monde. Une part significative de ce risque tient à des documents qui paraissent normaux à une lecture rapide, passent la capture OCR et correspondent à des fourchettes de montants « raisonnables », tout en étant manipulés.
Cet article explique comment les sinistres frauduleux utilisent couramment des factures et des reçus falsifiés, quels motifs apparaissent dans les documents, et comment les équipes sinistres et antifraude peuvent contrôler les pièces à grande échelle sans ralentir les sinistres sains.
Pourquoi les factures et les reçus sont des leviers puissants dans les sinistres frauduleux
Les factures et les reçus occupent une place privilégiée dans le cycle de vie du sinistre. Ils font trois choses que les explications libres et les photos de dommages ne peuvent souvent pas faire :
- Ils traduisent un récit en un chiffre (le montant remboursable).
- Ils fournissent l'identité du fournisseur (qui a fait le travail, qui a été payé).
- Ils impliquent une chronologie (quand le service a eu lieu, et si cela correspond à l'événement dommageable).
Si un fraudeur parvient à manipuler un seul document, il peut souvent faire basculer plusieurs décisions en aval : validation de la garantie, fixation des provisions, orientation du tri et montant du paiement.
Ce que signifie « falsifié » dans un contexte sinistres
En matière de sinistres, « falsifié » relève généralement de quatre catégories. La distinction compte, car chacune exige des signaux de détection différents.
1) Documents modifiés numériquement (Photoshop, éditeurs PDF, applications mobiles)
Les modifications courantes consistent à changer les totaux, ajouter des lignes, échanger des dates, remplacer le logo du fournisseur ou modifier les taux de taxe et de main-d'œuvre. Les fraudeurs conservent souvent la mise en page générale pour que le document paraisse familier à un expert.
2) Documents papier manipulés physiquement (scan, impression, nouveau scan)
Un reçu papier peut être modifié à la main, avec du ruban correcteur ou en réimprimant des sections, puis photographié de manière à masquer les incohérences. C'est courant lorsque le canal de soumission accepte des images provenant d'appareils mobiles.
3) Factures et reçus synthétiques ou générés par l'IA
Ils sont créés de toutes pièces, souvent à partir de modèles et de coordonnées d'entreprise « réalistes ». Ils peuvent paraître propres, mais il leur manque fréquemment les imperfections naturelles des documents réels, ou ils reprennent les mêmes motifs graphiques dans des sinistres sans rapport.
4) Documents authentiques utilisés de façon malhonnête
Parfois le document est réel, mais l'usage qui en est fait dans le sinistre ne l'est pas. Par exemple : présenter un ancien reçu comme s'il était récent, réutiliser une facture d'artisan dans plusieurs sinistres, ou demander le remboursement d'éléments non garantis en rebaptisant des lignes.
Comment les sinistres frauduleux utilisent typiquement des factures et des reçus falsifiés
La plupart des fraudes aux sinistres fondées sur des documents poursuivent un ensemble prévisible d'objectifs. Les comprendre aide votre équipe à savoir quoi chercher.
Gonfler la valeur du sinistre sans changer le récit d'ensemble
Un schéma fréquent est « même histoire, chiffre plus gros ». L'assuré garde une description cohérente de l'incident, mais retouche les justificatifs pour augmenter l'indemnité.
Ce qui est le plus souvent modifié :
- Le montant total dû
- Les quantités et les prix unitaires
- Les heures ou le taux horaire de main-d'œuvre
- Les pièces remplacées (surtout celles à forte marge)
- Les frais « d'urgence » ou « hors horaires »
L'intention du fraudeur est de rester dans les fourchettes de plausibilité tout en poussant l'indemnité au-dessus de ce qui aurait été remboursé.
Antidater ou postdater pour entrer dans les périodes de garantie
Les dates pèsent lourd dans les décisions sur les sinistres. Une modification subtile de la date de facture peut :
- Faire apparaître un sinistre comme survenu pendant la période de couverture
- Faire apparaître une réparation comme postérieure à l'incident (ce qui étaye la causalité)
- Créer une impression d'urgence (justifiant le prix élevé d'un artisan)
Les fraudeurs ne changent souvent qu'un seul champ de date et laissent d'autres signaux temporels incohérents, comme l'heure de création du fichier, l'horodatage de la photo ou la séquence des numéros de facture.
Usurpation de fournisseur pour légitimer une dépense inventée
Les fraudeurs choisissent couramment de vrais fournisseurs (ou des noms vraisemblables) pour réduire le contrôle. Le document peut afficher :
- Un logo et une adresse connus
- Un format de numéro de téléphone réaliste
- Des termes et des lignes standard du secteur
Mais la destination du paiement ou les coordonnées ne correspondent pas à l'entreprise réelle, ou le format de la facture diffère subtilement de l'identité visuelle habituelle de ce fournisseur.
Réutiliser ou « recycler » des justificatifs dans plusieurs sinistres
Les reçus en double et quasi-doubles apparaissent dans :
- Les événements à sinistres multiples (tempêtes, catastrophes régionales)
- Les sinistres de garantie et de service
- Les réseaux où des tiers déposent des sinistres à grande échelle
Les fraudeurs réutilisent le même reçu de base et y apportent de petites modifications de nom, de date ou de total. Cela met en échec la détection manuelle et les contrôles de doublons simples par « correspondance exacte ».
Fractionnement et regroupement des sinistres
Deux tactiques opposées sont courantes :
- Le fractionnement : un vrai reçu devient plusieurs reçus plus petits pour rester sous les seuils de revue.
- Le regroupement : plusieurs frais sans rapport sont consolidés dans une seule facture qui ressemble à une intervention unique.
Ces deux tactiques exploitent davantage les règles opérationnelles que le libellé du contrat.
Pourquoi les contrôles documentaires traditionnels échouent souvent
De nombreuses organisations de sinistres s'appuient encore sur des combinaisons de :
- L'extraction OCR (lire les champs, comparer les valeurs)
- Des règles et des seuils (plafonds de montant, catégories de commerçants)
- La revue manuelle et les contrôles par échantillonnage
- Des modèles prédictifs de fraude fondés sur les données structurées du sinistre
Ces contrôles peuvent être précieux, mais les factures et les reçus falsifiés exploitent une faille : un document peut être cohérent en interne en tant que texte tout en étant inauthentique en tant que preuve.
Les modes d'échec typiques sont les suivants :
- L'OCR lit correctement le total modifié, ce qui fait paraître le montant falsifié « vérifié ».
- Les seuils de règles n'attrapent que les valeurs extrêmes, pas les gonflements subtils.
- Les valideurs manuels manquent de temps et ne peuvent inspecter que quelques indices.
- Les modèles prédictifs peuvent ne voir aucun risque si le profil du déclarant paraît normal.
Pour combler cette faille, il faut une couche d'intégrité documentaire qui évalue si le fichier lui-même présente des signes de manipulation.
Les schémas de manipulation les plus courants dans les factures et les reçus falsifiés
Voici des schémas que l'on retrouve de façon répétée dans les documents de sinistres. Pris isolément, ils ne prouvent pas la fraude, mais ensemble ils constituent de solides signaux de tri.
Incohérences visuelles et de mise en page
Les modifications laissent souvent de petits artefacts visuels :
- Des familles de polices mélangées ou des différences de rendu de police sur une même ligne
- Des lignes de base désalignées (un chiffre est légèrement plus haut que ses voisins)
- Un crénage ou un espacement irrégulier autour des valeurs modifiées
- Des contours de texte plus nets ou plus flous que le reste du document
- Des différences de compression dans une seule zone (un « patch » ré-encodé différemment)
Ces éléments sont difficiles à repérer de façon fiable à vitesse soutenue, surtout sur des millions de documents.
Irrégularités mathématiques
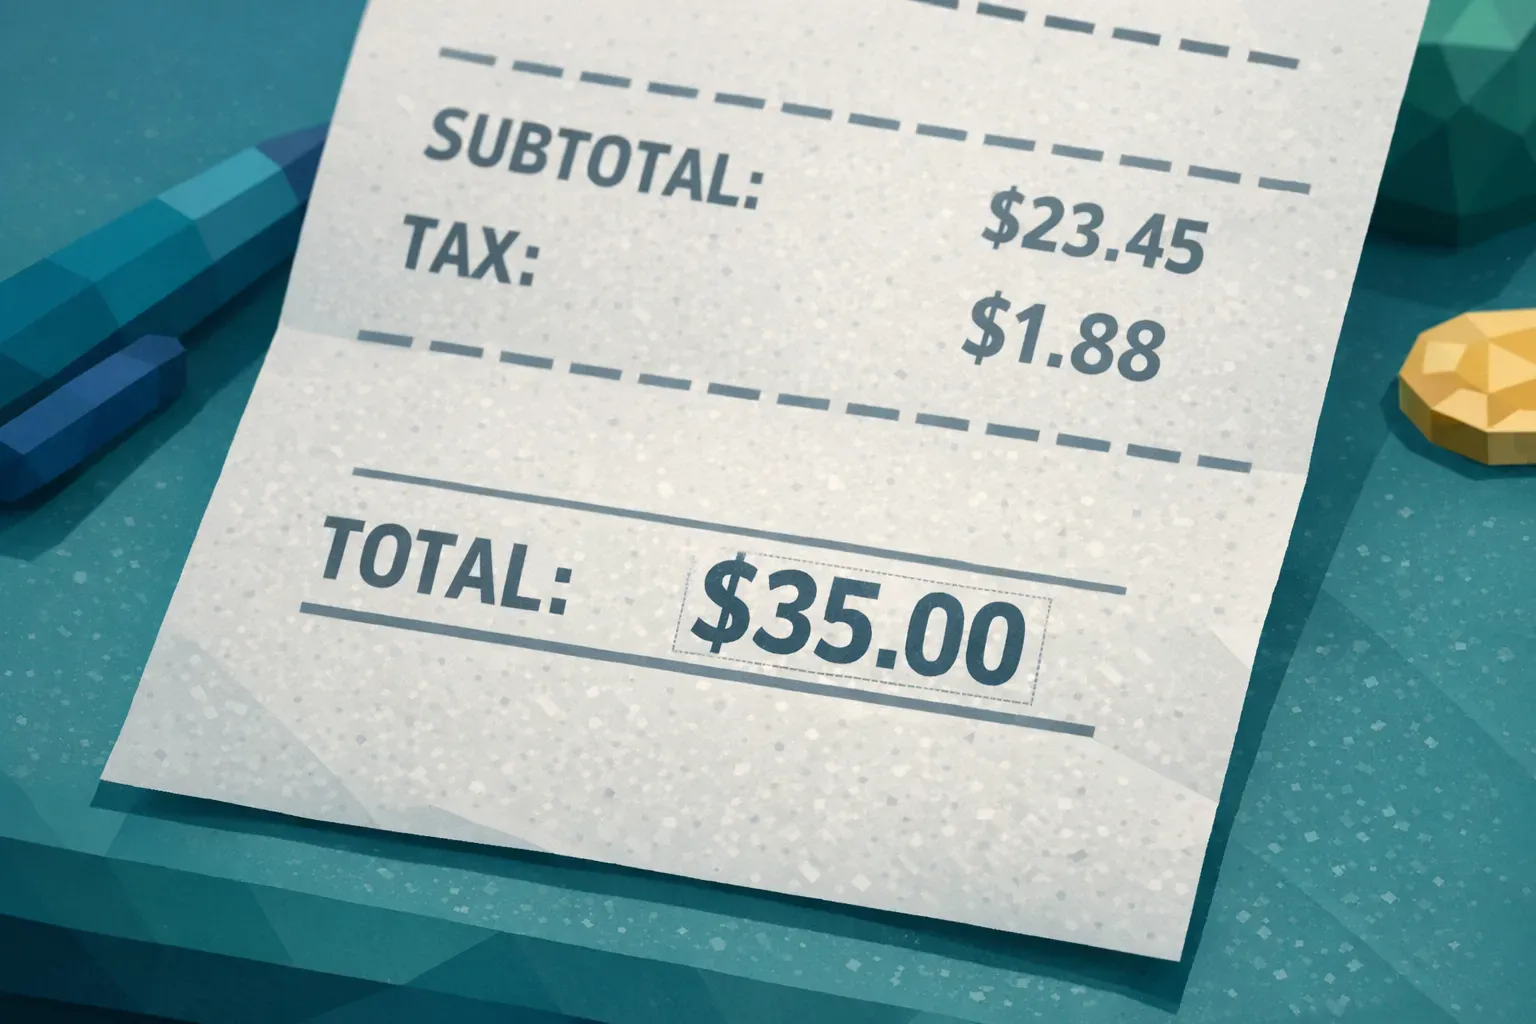
Lorsqu'on modifie un total, on oublie souvent que les factures sont des documents riches en calculs :
- Les sous-totaux ne sont pas égaux à la somme des lignes
- La taxe ne correspond ni à la juridiction ni au taux implicite n- Les remises s'appliquent de façon incohérente
- Les heures de main-d'œuvre multipliées par le taux ne donnent pas le montant de la ligne de main-d'œuvre
Les contrôles mathématiques sont particulièrement utiles car ils sont indépendants du contenu et rapides à calculer.
Anomalies de métadonnées et de provenance
Les factures et les reçus arrivent fréquemment sous forme d'images et de PDF, qui peuvent tous deux contenir des métadonnées. Parmi les signaux utiles :
- Des traces d'un logiciel de retouche
- Des horodatages de création en contradiction avec la chronologie du sinistre
- Des métadonnées absentes alors que le canal de soumission les préserve habituellement
- Des profils d'appareil qui se répètent chez des déclarants sans lien entre eux
Les métadonnées ne sont pas toujours présentes ni fiables, mais lorsqu'elles sont disponibles, elles peuvent rapidement relever ou abaisser le niveau de risque.
Signes de manipulation physique sur les photos
Lorsque les documents sont photographiés, les indices physiques comptent :
- Des ombres non naturelles autour des zones modifiées
- Un éclairage inégal qui fait paraître une section « collée »
- Des reflets ou des plis qui disparaissent près des champs clés
- Des textures d'arrière-plan répétées sur des photos censées être différentes
Ils indiquent souvent des comportements d'impression-retouche-nouveau scan ou de « retouche à l'écran puis photographie ».
L'étape cruciale que beaucoup d'équipes ratent : relier les documents au contexte de paiement
Une facture manipulée est rarement toute l'histoire. La détection de fraude aux sinistres la plus efficace relie le document à la façon dont l'argent circulerait.
Les questions à fort signal comprennent :
- L'identité du fournisseur sur la facture correspond-elle à la destination du paiement ?
- Le compte bancaire ou le mode de versement est-il lié à plusieurs déclarants ?
- Plusieurs sinistres dirigent-ils des fonds vers le même bénéficiaire ?
- Le mode de paiement indiqué par le déclarant est-il cohérent avec les conditions de la facture ?
C'est là que beaucoup de contrôles du type « cette image est-elle réelle » montrent leurs limites. L'approche la plus solide combine l'analyse forensique du document avec le contexte de paiement et d'entité pour dresser un tableau plus complet de la fraude et améliorer la précision.
Un flux de travail pratique pour réduire le risque de documents falsifiés sans ralentir les sinistres sains
Il n'est pas nécessaire de transformer chaque expert en analyste forensique. Il faut un flux de travail cohérent qui contrôle chaque document, n'oriente que les documents à risque et conserve les preuves.
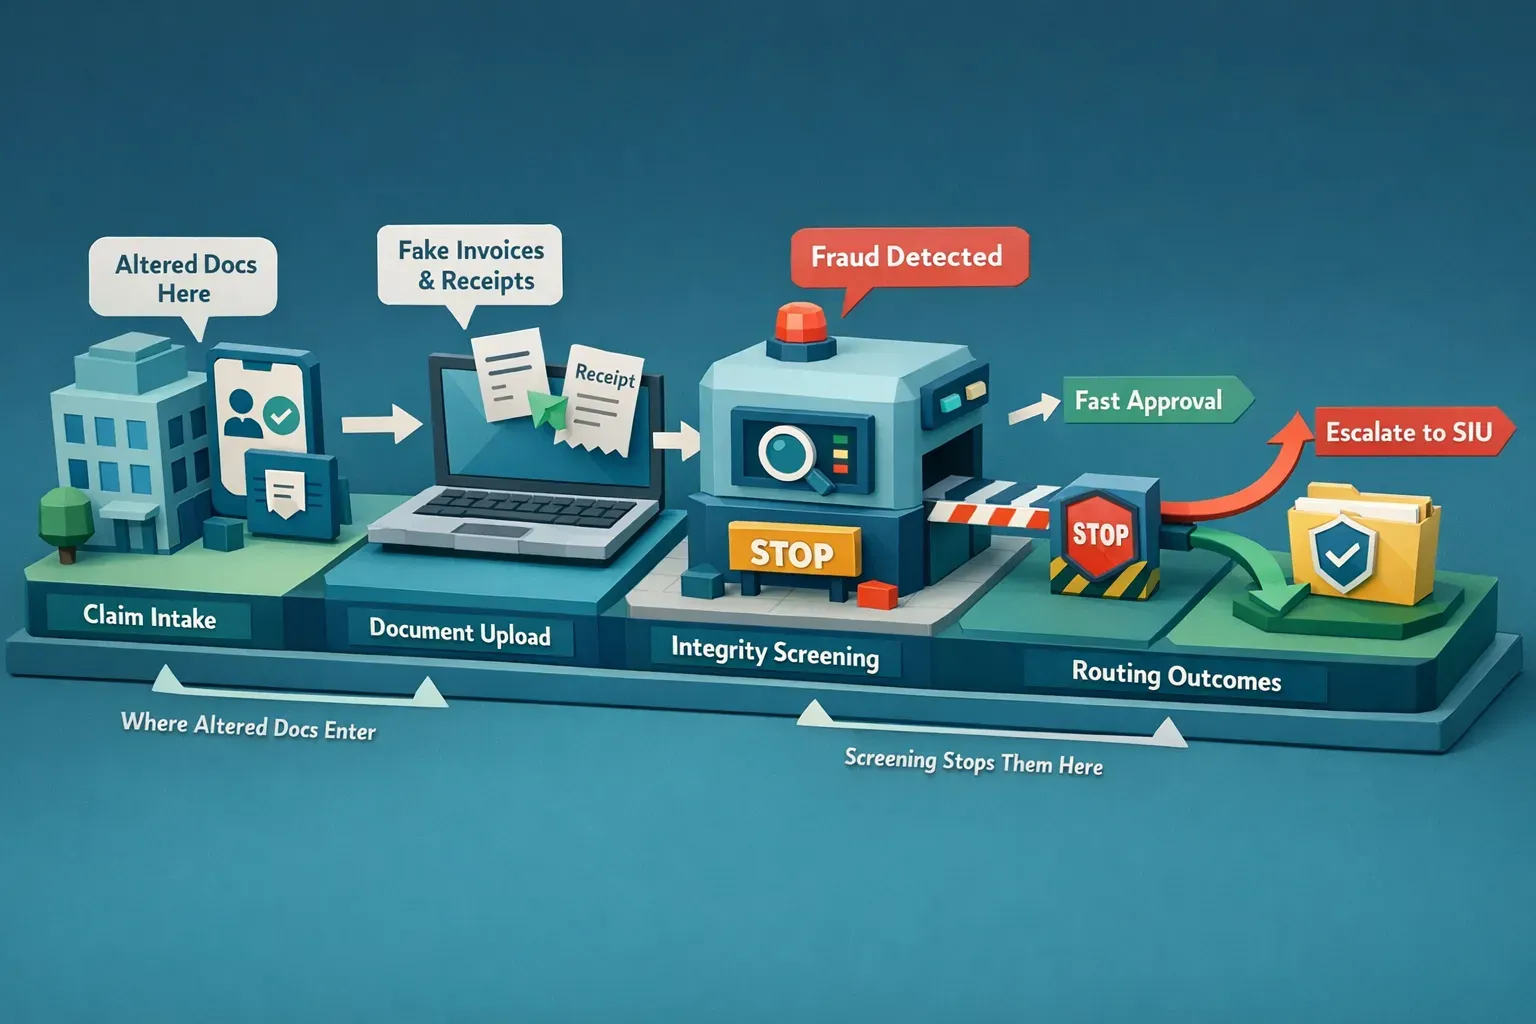
1) Contrôler les factures et les reçus dès la déclaration, pas après la décision
Lancez les contrôles d'intégrité documentaire dès que les pièces justificatives entrent dans votre système de sinistres. Un contrôle précoce évite les reprises et arrête les paiements douteux avant que les provisions ne deviennent des engagements.
2) Utiliser un tri par score de confiance, pas un simple succès ou échec
La détection de falsification doit produire des preuves et un score de confiance afin de pouvoir :
- Accélérer les sinistres à faible risque
- Orienter les anomalies à forte confiance vers la SIU ou une file de revue dédiée
- Laisser une piste écrite pour l'audit et la gestion des litiges
3) Conserver les fichiers d'origine et les éléments de preuve
Stockez le dépôt d'origine ainsi que les résultats forensiques éventuels. Cela améliore la reproductibilité des enquêtes et soutient des décisions défendables.
4) Boucler la boucle par la formation et des décisions cohérentes des valideurs
Même avec l'automatisation, ce sont des personnes qui tranchent. La formation aide les valideurs à interpréter les preuves de façon cohérente.
Une tactique efficace est l'entraînement par scénarios qui reproduit de vraies interactions de sinistres, y compris les objections et les décisions d'escalade. Des outils comme la formation par jeu de rôle avec IA peuvent aider les équipes sinistres, antifraude et centre de contact à répéter les conversations difficiles et à uniformiser le traitement lorsque les justificatifs semblent manipulés.
Où Docklands AI s'intègre pour le contrôle des documents de sinistres frauduleux
Docklands AI est conçu pour détecter les factures et reçus retouchés sous Photoshop, manipulés et générés par l'IA grâce à l'IA et à l'analyse forensique. Il est pensé pour les flux de travail où il faut de la vitesse, de l'échelle et des preuves.
Les principales capacités utiles dans les opérations sinistres sont :
- La détection de documents générés par l'IA pour signaler les factures et reçus synthétiques
- La détection de Photoshop et de falsification pour les schémas de retouche courants
- L'analyse forensique des métadonnées pour faire ressortir les anomalies de provenance et de chronologie
- Les contrôles d'irrégularités mathématiques pour détecter les totaux modifiés et les calculs incohérents
- La détection de manipulation physique pour les documents papier photographiés
- Le reporting et les analyses en temps réel ainsi que des tableaux de bord de direction pour la supervision
- L'intégration par API et webhook pour s'insérer dans les flux existants de déclaration et de paiement
- La prise en charge de plusieurs utilisateurs et projets pour les équipes, les régions et les gestionnaires tiers
- La sécurité 2FA pour le contrôle d'accès opérationnel
Point important pour les sinistres : Docklands peut aussi utiliser les informations de paiement d'un sinistre pour dresser un tableau plus complet de la fraude, ce qui améliore la précision par rapport aux contrôles « vrai ou faux » portant sur le seul document.
Idées reçues courantes qui créent des angles morts
« Nos experts remarqueraient un faux reçu. »
Certains le feront, parfois. En réalité opérationnelle, les environnements à fort volume récompensent la vitesse, et les manipulations modernes sont subtiles. Les fraudeurs optimisent pour « assez bien pour passer en 30 secondes ».
« Nous avons déjà une validation par OCR. »
L'OCR répond à « Que dit le document ? », pas à « Le document a-t-il été falsifié ? ». Si le texte a été modifié, l'OCR extraira fidèlement les valeurs modifiées.
« Nous ne voyons cela que dans de rares cas. »
Les justificatifs falsifiés sont souvent sous-comptés, car il est difficile de mesurer ce que l'on ne détecte pas. C'est la couverture du contrôle qui transforme les anecdotes en visibilité.
Questions fréquentes
Quels sont les champs de facture les plus faciles à falsifier pour les fraudeurs dans un sinistre ? Les totaux, les dates et les lignes de détail sont les plus courants, car ils influencent directement l'indemnité et peuvent être modifiés sans changer toute la mise en page.
Une vraie facture peut-elle quand même servir à un sinistre frauduleux ? Oui. La réutilisation, le recyclage dans plusieurs sinistres ou la présentation d'un reçu légitime pour un usage non garanti sont des schémas courants. L'authenticité et la légitimité sont deux questions distinctes.
Les contrôles de métadonnées fonctionnent-ils toujours ? Non. Les métadonnées peuvent être supprimées ou modifiées, et certains systèmes les retirent lors du dépôt. Les métadonnées s'utilisent au mieux comme un signal parmi d'autres dans une approche forensique plus large.
Pourquoi l'OCR ne détecte-t-il pas les reçus et factures falsifiés ? L'OCR est conçu pour extraire du texte, pas pour valider l'intégrité. Si le chiffre a été modifié de façon convaincante, l'OCR extraira correctement la valeur modifiée.
Que doit faire une équipe sinistres lorsqu'un document est signalé comme manipulé ? Mettre le paiement en quarantaine, conserver le fichier d'origine, orienter le sinistre vers un circuit de revue défini (responsable d'experts ou SIU) et documenter les signaux de preuve précis qui justifient l'escalade.
Contrôler chaque document ralentira-t-il le traitement des sinistres ? Cela ne devrait pas être le cas si le processus est automatisé et utilisé pour le tri. L'objectif est un passage rapide pour les sinistres sains et un effort ciblé sur un ensemble plus restreint de dossiers à haut risque.
Réduisez le risque de documents falsifiés avant qu'il ne devienne une fuite de paiements
Si des factures et des reçus falsifiés alimentent des sinistres frauduleux dans votre portefeuille, la mesure la plus efficace est d'ajouter tôt dans le flux un point de contrôle de l'intégrité documentaire, avant la validation et le paiement.
Docklands AI aide les équipes sinistres, comptabilité fournisseurs et notes de frais à détecter les documents manipulés et générés par l'IA grâce à une analyse forensique au niveau du pixel, à l'analyse des métadonnées et à des contrôles mathématiques, et peut intégrer les informations de paiement pour améliorer la précision.
Découvrez Docklands AI sur docklands.ai pour voir comment le contrôle des documents peut s'intégrer à votre processus actuel de déclaration et de paiement.