Ce que les logiciels de comptabilité fournisseurs devraient détecter avant le paiement
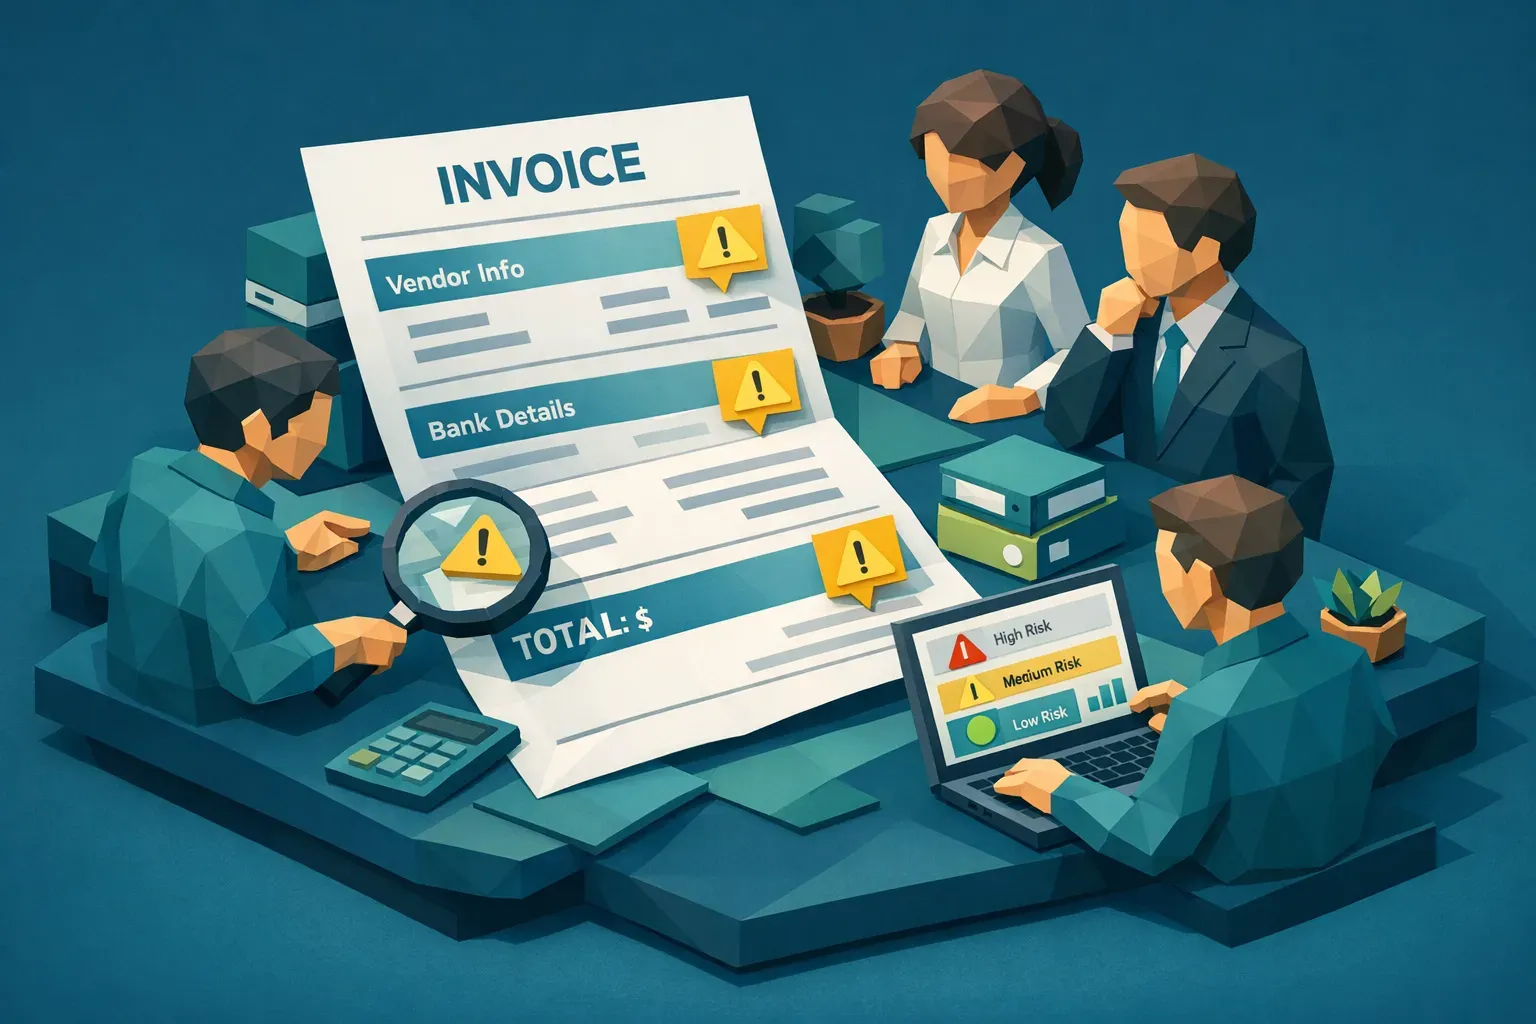
Les équipes de comptabilité fournisseurs connaissent déjà la dure réalité : une fois l'argent sorti du compte, la récupération est lente, incertaine et chronophage. C'est pourquoi le moment le plus précieux pour les contrôles se situe avant l'approbation et avant le lot de paiements, quand la comptabilité fournisseurs a encore la main.
La fraude à la facture a aussi changé de forme. Elle ne se limite plus à des faux fournisseurs évidents ou à des modifications bâclées. Aujourd'hui, les équipes de comptabilité fournisseurs font face à des PDF d'apparence irréprochable, des totaux subtilement altérés, des factures générées par l'IA et des tentatives de redirection de paiement qui passent l'OCR de base et la validation des champs.
Voici une vue pratique de ce que les logiciels de comptabilité fournisseurs devraient détecter avant le paiement, et de ce que « détecter » signifie concrètement sur le plan opérationnel : signaler le risque tôt, montrer les preuves et orienter les exceptions sans ralentir le traitement des factures saines.
Les 6 points que les logiciels de comptabilité fournisseurs devraient détecter avant le paiement
1) Problèmes d'identité du fournisseur et usurpation
Une grande part de la fraude en comptabilité fournisseurs commence avant même que la facture ait de l'importance. La facture n'est que le « vecteur » d'un fournisseur qui ne devrait pas être payé.
Ce que votre processus de comptabilité fournisseurs devrait détecter avant le paiement :
- Création de nouveau fournisseur avec une validation faible (intégration par simple e-mail, domaines de messagerie gratuits, identifiants fiscaux manquants le cas échéant, aucun signe d'adresse physique)
- Usurpation de fournisseur (noms ressemblants, domaines légèrement modifiés, demandes de « nouvelle adresse de paiement »)
- Comportement inhabituel du fournisseur (première facture de montant élevé, catégorie inhabituelle pour ce fournisseur, fréquence inhabituelle)
Les logiciels de comptabilité fournisseurs aident souvent pour les processus d'intégration et les approbations, mais détecter l'usurpation exige aussi de recouper le contexte d'identité et les changements de coordonnées de paiement. Si vous ne validez que des champs, vous pouvez encore approuver une facture parfaitement formatée émanant de la mauvaise partie.
2) Changements de coordonnées bancaires et redirection de paiement
Certains des incidents les plus coûteux en comptabilité fournisseurs ne sont pas des « fausses factures ». Ce sont des vraies factures dont les instructions de paiement ont été redirigées.
La compromission de messagerie professionnelle (BEC) et le détournement de paiements fournisseurs sont largement documentés, notamment par le FBI IC3 dans ses rapports sur la cybercriminalité. La comptabilité fournisseurs est une cible fréquente, car les opérations de paiement sont prévisibles et sensibles au temps.
Ce que les logiciels de comptabilité fournisseurs devraient détecter avant le paiement :
- Changements de compte bancaire de paiement qui ne correspondent pas à l'historique du fournisseur
- Demandes de changement de dernière minute proches d'un lot de paiements
- Écart entre les coordonnées de paiement de la facture et le fichier fournisseurs de référence
- Demandes de changement hors circuit (un e-mail demande un changement de banque, mais aucune vérification n'a lieu)
Point clé : détecter cela demande à la fois des contrôles de processus (gestion des changements vérifiée) et des analyses capables de signaler les anomalies dans les instructions de paiement.
3) Factures en double et quasi-doublons
Les paiements en double ne sont pas toujours accidentels. Les fraudeurs soumettent souvent à nouveau la même facture avec de légères modifications (date, numéro de facture, recadrage, changements de contraste) pour que les règles de doublons de base passent à côté.
Ce que les logiciels de comptabilité fournisseurs devraient détecter avant le paiement :
- Doublons exacts (même fournisseur, même montant, même numéro de facture)
- Quasi-doublons (même document avec des modifications, PDF régénéré, légers changements de mise en page)
- Doublons entre entités (groupes multi-entités où la même facture est dirigée vers plusieurs équipes de comptabilité fournisseurs)
Si vos contrôles ne comparent que des champs extraits, vous pouvez manquer des doublons quand le fraudeur change le numéro de facture ou ajuste légèrement les lignes de détail.
4) Manipulation de documents et factures synthétiques
C'est là que beaucoup de chaînes de comptabilité fournisseurs sont les plus faibles. L'automatisation traditionnelle des factures est optimisée pour la saisie et l'acheminement. La détection de fraude exige de répondre à une autre question : le document lui-même est-il authentique et cohérent en interne ?
Ce que les logiciels de comptabilité fournisseurs devraient détecter avant le paiement au niveau du document :
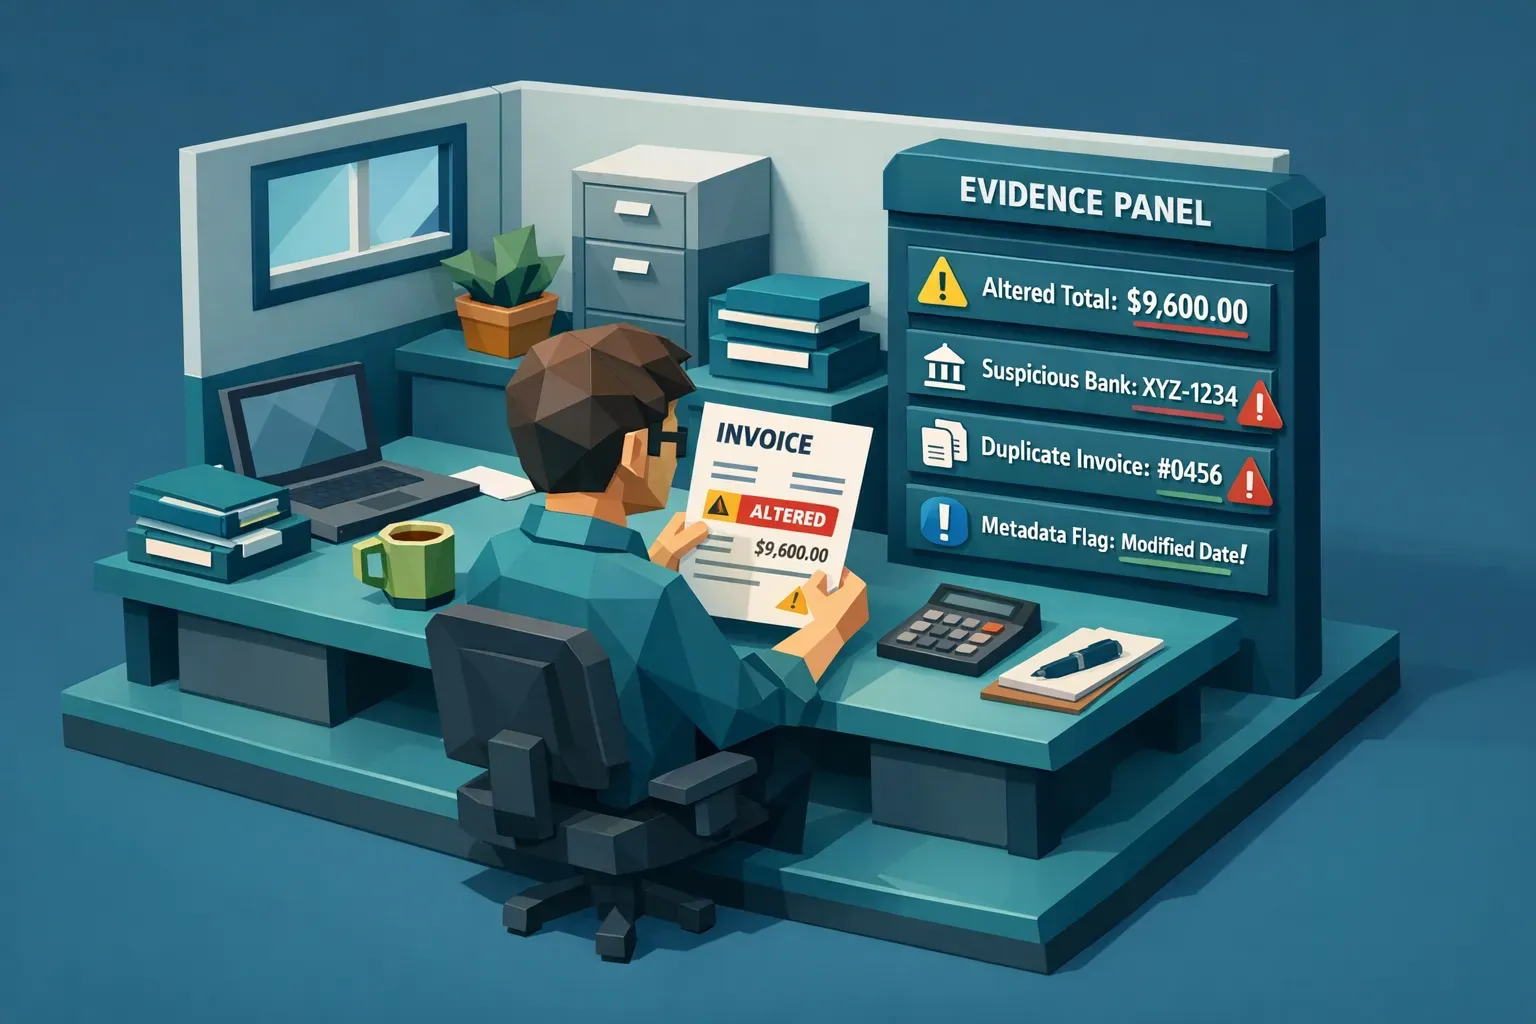
- Retouches Photoshop et falsification (totaux altérés, noms de bénéficiaires remplacés, coordonnées bancaires modifiées)
- Factures générées par l'IA (mises en page synthétiques, artefacts, incohérences qui paraissent « assez réelles » à l'œil humain)
- Anomalies de métadonnées (historique de modifications, outils de création qui ne correspondent pas, chronologies impossibles lorsque les métadonnées sont disponibles)
- Signaux de manipulation physique (artefacts d'impression-numérisation utilisés pour masquer des modifications, rapiéçage, compositage)
Détecter cela demande généralement une analyse multimodale qui va au-delà de l'OCR. L'OCR peut lire ce que dit le document. Il ne peut pas dire de façon fiable si les pixels et la provenance laissent penser qu'il a été altéré.
5) Logique mathématique et fiscale qui ne concorde pas
De nombreuses factures frauduleuses gardent une apparence cohérente mais échouent à la logique interne de base.
Ce que les logiciels de comptabilité fournisseurs devraient détecter avant le paiement :
- Écarts entre sous-total, taxe et total
- Schémas d'arrondi qui ne correspondent pas à la facturation habituelle du fournisseur
- Erreurs quantité x prix unitaire qui gonflent opportunément les totaux
- Remises, frais de port ou frais incohérents qui ne concordent pas entre les lignes de détail
Ces contrôles paraissent simples, mais ils échouent souvent en pratique quand les équipes s'appuient sur une sortie OCR en texte libre, des modèles variables et une saisie incohérente des lignes de détail. Les systèmes solides valident les calculs directement à partir du contenu et de la structure du document, puis montrent exactement ce qui a échoué.
6) Anomalies de processus et d'approbation (les signaux « comment cela a-t-il été approuvé ? »)
Même quand une facture est suspecte, elle est souvent payée parce que le processus ne l'a pas ralentie.
Ce que les logiciels de comptabilité fournisseurs devraient détecter avant le paiement :
- Problèmes de séparation des tâches (le même utilisateur crée le fournisseur, soumet la facture et l'approuve)
- Dérogations d'approbation qui deviennent routinières
- Factures à haut risque qui contournent le circuit normal (exceptions urgentes, demandes de paiement manuel)
- Écarts de politique (pas de bon de commande dans un domaine qui en utilise normalement, ou preuve de réception manquante alors qu'elle est attendue)
Ce sont des signaux de fraude opérationnelle. Ils ne prouvent pas que la facture est fausse, mais ils indiquent fortement que le processus est exploité.
Où s'arrête l'automatisation de la comptabilité fournisseurs et où commence la prévention de la fraude avant paiement
De nombreuses équipes achètent un « logiciel de comptabilité fournisseurs » en attendant de la prévention de la fraude, puis découvrent qu'elles ont surtout acheté :
- De la saisie (OCR, indexation)
- Du processus (acheminement, approbations)
- Du rapprochement (rapprochement à 2 ou 3 voies lorsque des bons de commande existent)
- Des paiements (lots de paiements, fichiers bancaires)
Ces fonctions sont essentielles, mais la prévention de la fraude ajoute des exigences différentes :
- Contrôles d'intégrité du document entier (pas seulement des champs extraits)
- Alertes appuyées par des preuves (pour que les relecteurs agissent vite et de façon cohérente)
- Couverture à grande échelle (contrôler 100 % des factures, pas des échantillons)
- Décisions rapides (les signaux de risque doivent arriver avant l'approbation ou avant le lot de paiements)
Si votre « détection de fraude » se résume surtout à des règles du type « un montant supérieur à X $ exige une approbation », vous contrôlez la dépense, vous ne validez pas l'authenticité.
Un point de contrôle avant paiement qui ne ralentit pas la comptabilité fournisseurs
Une bonne façon de concevoir les contrôles est de créer un « point de contrôle avant paiement » léger, placé entre la réception ou l'approbation et l'exécution du paiement.
Un processus courant ressemble à ceci :
Réception et normalisation
Les factures arrivent par e-mail, portail, EDI, dépôt du fournisseur ou numérisation. L'objectif est une ingestion homogène et un rattachement fiable aux fiches fournisseurs.
Contrôle automatisé (avant l'approbation ou au moins avant le paiement)
Exécutez une couche de contrôle en temps réel qui vérifie :
- L'intégrité du document (falsification, signaux de génération par IA, métadonnées)
- Les doublons et quasi-doublons
- Les calculs et la cohérence
- Les anomalies dans les instructions de paiement
Cette étape doit produire un score de risque accompagné de preuves, pas un simple libellé « échec » générique.
Orientation des exceptions avec des issues claires
Seules les factures suspectes doivent être ralenties. Tout le reste doit rester sur la voie rapide.
Les bonnes files d'exceptions sont conçues autour d'actions :
- Rejeter et demander une nouvelle soumission
- Suspendre pour vérification du fournisseur
- Suspendre pour vérification des coordonnées bancaires
- Transmettre à la fraude ou à l'audit
- Approuver avec une justification documentée
Contrôles du lot de paiements
Avant que les fonds ne partent, appliquez des contrôles qui détectent les changements tardifs :
- Nouveau fournisseur ou changement bancaire au cours des N derniers jours
- Toute facture avec des alertes de contrôle non résolues
- Demandes de paiement manuel qui contournent le circuit standard
Que demander pour évaluer un logiciel de comptabilité fournisseurs en matière de détection avant paiement
Si la prévention de la fraude est une priorité, évaluez votre chaîne de comptabilité fournisseurs avec des questions qui correspondent à de vrais modes de défaillance :
Couverture et rapidité
Pouvez-vous contrôler chaque facture que traite votre équipe, y compris les PDF et les images, sans créer de retards ? Les résultats reviennent-ils assez vite pour agir avant l'approbation ou le paiement ?
Qualité des preuves
Quand le système signale un document, montre-t-il :
- Ce qui a changé ou paraît incohérent
- Où dans le document le signal apparaît
- Pourquoi c'est suspect (forensique, métadonnées, calculs, duplication)
Si les relecteurs ne peuvent pas expliquer les alertes, ils les ignoreront ou bloqueront trop de choses.
Détection des quasi-doublons
Le système détecte-t-il les factures réutilisées qui ont été régénérées, recadrées, renumérisées ou légèrement modifiées ? La seule correspondance de champs ne suffit pas.
Contexte de paiement
Évalue-t-il les instructions de paiement et les coordonnées de règlement dans l'évaluation du risque, en particulier pour les changements de coordonnées bancaires et les écarts de bénéficiaire ?
Intégration et préparation à l'audit
Peut-il s'intégrer par API ou webhooks à votre ERP, à votre outil d'automatisation de la comptabilité fournisseurs ou de saisie des factures ? Conserve-t-il les éléments d'enquête et les résultats pour l'audit et la gestion des litiges ?
Sécurité et contrôle d'accès
Prend-il en charge des contrôles comme l'authentification à deux facteurs (2FA) et l'accès multi-utilisateurs avec une séparation appropriée ? Les outils de détection avant paiement deviennent partie intégrante d'un processus sensible, la conception de la sécurité compte donc.
Comment Docklands AI s'intègre dans une chaîne moderne de comptabilité fournisseurs
Docklands AI est conçu pour ajouter un point de contrôle d'intégrité des documents et de détection de fraude aux processus de factures et de reçus.
D'après les capacités de la plateforme Docklands AI, il peut aider les équipes de comptabilité fournisseurs à détecter des risques avant paiement tels que :
- La détection de documents générés par l'IA
- La détection des retouches Photoshop et de la falsification
- L'analyse forensique des métadonnées
- Les contrôles d'irrégularités mathématiques
- La détection de manipulation physique
- Les rapports et analyses en temps réel
- L'intégration par API et webhooks pour intégrer le contrôle aux processus existants
Docklands AI utilise aussi les informations de paiement d'un sinistre, d'une dépense ou d'un paiement pour construire une image plus fine de la fraude, avec une meilleure précision que les contrôles de base du type « cette image est-elle réelle ».
Si vous disposez déjà d'un logiciel de comptabilité fournisseurs pour la saisie et l'acheminement, cette approche peut réduire les fuites de paiement sans vous obliger à remplacer votre chaîne.
Pour des processus et des contrôles connexes, vous pouvez aussi lire les conseils de Docklands AI sur la détection de la fraude en comptabilité fournisseurs et le contrôle à 100 % et sur les raisons pour lesquelles l'OCR n'est pas de la détection de fraude.
Questions fréquentes
Quelle est la chose la plus importante à détecter avant l'envoi d'un paiement fournisseur ? Le risque de redirection de paiement est une priorité absolue, car il peut transformer une facture légitime en paiement frauduleux. Il faut de solides contrôles sur les changements de coordonnées bancaires, ainsi qu'une détection d'anomalies sur les données de règlement.
Un logiciel de comptabilité fournisseurs peut-il détecter une facture retouchée sous Photoshop ? Certaines plateformes de comptabilité fournisseurs se concentrent sur la saisie et le processus, pas sur l'authenticité des documents. Détecter les factures retouchées sous Photoshop demande généralement une analyse forensique qui examine le fichier et les pixels, pas seulement les champs de texte extraits.
Pourquoi des factures en double sont-elles encore payées malgré les contrôles de l'ERP ? Beaucoup de doublons sont des quasi-doublons dont le numéro de facture ou la date a été changé, ou dont le document a été régénéré ou renumérisé. La correspondance de champs peut ne pas détecter ces variantes.
Les contrôles de fraude doivent-ils avoir lieu avant l'approbation ou avant le paiement ? Idéalement les deux, mais si vous devez choisir, exécutez le contrôle au moins avant le lot de paiements. Détecter les problèmes après l'approbation mais avant le paiement évite encore une perte irréversible.
Comment réduire les faux positifs dans la détection de fraude en comptabilité fournisseurs ? Utilisez des alertes appuyées par des preuves, ajustez les seuils selon l'historique du fournisseur et n'orientez vers les relecteurs que les exceptions à forte confiance. Les outils de contrôle doivent expliquer pourquoi une facture est risquée afin que les relecteurs tranchent rapidement.
Ajoutez une couche de contrôle de fraude avant paiement sans remplacer votre système de comptabilité fournisseurs
Si votre logiciel de comptabilité fournisseurs excelle pour l'acheminement et les approbations mais détecte mal les factures manipulées ou synthétiques, vous pouvez ajouter Docklands AI comme point de contrôle rapide.
Découvrez Docklands AI sur Docklands.ai pour voir comment l'analyse forensique des documents et l'analyse du contexte de paiement peuvent vous aider à détecter la fraude avant le paiement.